
消息队列 / 知识点
RabbitMQ 开发与排障手册
手册条目
确认服务端与 CLI 版本,避免因版本不一致导致命令或功能判断错误。
检查 RabbitMQ 版本
在出现“命令不存在、参数不识别、节点行为与文档不一致”时,先同时记录本机 CLI 与目标节点版本。rabbitmqctl version 读取当前命令行工具版本,rabbitmq-diagnostics server_version 连接节点读取服务端版本,二者不能互相替代。
基本语法
以下命令适合在 RabbitMQ 节点主机或容器内执行。服务端命令需要节点正在运行,并且当前操作系统用户持有与节点一致的 Erlang cookie。
# CLI 版本来自当前 PATH;服务端版本来自正在运行的目标节点。
cli_version="$(rabbitmqctl -q version)"
server_version="$(rabbitmq-diagnostics -q server_version)"
printf 'CLI_VERSION=%s\nSERVER_VERSION=%s\n' "$cli_version" "$server_version"
预期输出
CLI_VERSION=<CLI_VERSION>
SERVER_VERSION=<SERVER_VERSION>
<CLI_VERSION> 与 <SERVER_VERSION> 会替换为实际语义版本号。两者相同,说明当前 CLI 与节点来自同一 RabbitMQ 发布版本;两者不同,先确认是否调用了错误安装目录、宿主机 CLI 或另一台节点。
高频用法
本机节点直接执行基本命令。检查远程短名称节点时使用 rabbitmq-diagnostics -q -n rabbit@mq01 server_version;集群使用完整域名节点名时同时增加 --longnames。Docker 或 Kubernetes 环境应进入目标容器或 Pod 执行,避免把宿主机 CLI 版本误当成容器内版本。
升级排查时再执行 rabbitmq-diagnostics -q erlang_version 记录 Erlang/OTP 版本,并用 rabbitmqctl list_feature_flags 检查功能标志。RabbitMQ 版本一致并不代表 Erlang 版本、插件和功能标志也一致。
风险与边界
版本查询本身是只读操作,但 server_version 依赖节点名解析、CLI 通信端口和 Erlang cookie。连接失败只能说明 CLI 未能认证或访问节点,不能据此判断服务端版本损坏。
不要在共享终端历史、脚本参数或进程列表中明文传递 --erlang-cookie;可能导致集群控制凭据泄露。优先使用权限正确的本地 cookie 文件,并以 RabbitMQ 服务账户或受控运维账户执行。
发现版本不一致时不要直接覆盖安装包或重启全部节点,可能造成滚动升级中断、功能标志不兼容或集群失去可用多数。安全做法是先核对支持矩阵和升级路径,再逐节点处理。
排障清单
command not found:用command -v rabbitmqctl和command -v rabbitmq-diagnostics检查 PATH;包安装版常位于 RabbitMQ 的sbin目录。- CLI 版本异常:用
type -a rabbitmqctl查找同名命令,确认没有命中旧版本、别名或宿主机工具。 unable to perform an operation on node:核对-n节点名、短名或长名模式、主机名解析、节点是否启动以及 cookie 文件所有者和权限。- 远程节点失败:确认节点间与 CLI 通信端口可达;不要只检查 AMQP 的
<PORT>端口。
兼容性
Windows 使用 rabbitmqctl.bat 和 rabbitmq-diagnostics.bat。较旧安装若没有 server_version 子命令,可运行 rabbitmqctl status,从 RabbitMQ version 字段读取服务端版本;此时仍应单独执行 rabbitmqctl version 获取 CLI 版本。
快速查看节点运行状态、运行时信息、资源使用和告警。
查看节点状态
当 RabbitMQ 服务进程存在但客户端连接失败、发布被阻塞或节点资源异常时,先运行 rabbitmq-diagnostics status。它一次返回运行时、告警、内存、文件描述符、磁盘、连接与监听端口等关键信息,适合作为节点级排障快照。
基本语法
以下命令检查本机默认节点,并设置 15 秒超时,避免节点严重过载时排障终端长期挂起。
# -q 减少提示信息;-t 15 将本次诊断超时限制为 15 秒。
rabbitmq-diagnostics -q -t 15 status
预期输出(节选,实际数值会不同)
Status of node rabbit@<HOST> ...
Runtime

OS PID: <PID>
Uptime (seconds): <SECONDS>
RabbitMQ version: <SERVER_VERSION>
Node name: rabbit@<HOST>

Alarms

(none)

Memory

Total memory used: <MEMORY>
Memory high watermark setting: <WATERMARK>

File Descriptors

Total: <USED>, limit: <LIMIT>

Free Disk Space

Free disk space: <SPACE>

Totals

Connection count: <COUNT>
Queue count: <COUNT>

Listeners

Interface: <ADDRESS>, port: <PORT>, protocol: <PROTOCOL>, purpose: <PURPOSE><HOST>、<PID>、<PORT> 等为动态值。命令返回码为 0 且能输出上述分区,说明 CLI 已连接并认证到目标节点;这不等同于消息收发链路、所有虚拟主机或复制队列都健康。
输出字段说明
| 分区 | 重点读取 | 异常信号 |
|---|---|---|
Runtime |
节点名、运行时长、RabbitMQ 与 Erlang 信息、进程数量 | 节点名不是预期目标,进程数接近上限 |
Alarms |
内存或磁盘资源告警 | 非 (none),发布端可能被流控或阻塞 |
Memory |
已用内存、高水位阈值、计算策略 | 使用量持续接近阈值,容器识别内存与限制不一致 |
File Descriptors |
已用数与上限 | 已用数接近上限,新连接或文件打开可能失败 |
Free Disk Space |
可用空间与低水位阈值 | 低于阈值或持续快速下降 |
Totals |
连接、队列、虚拟主机数量 | 数量突增、与业务基线明显不符 |
Listeners |
协议、地址、端口和用途 | 预期协议缺失,或只绑定错误网卡 |
高频用法
检查指定节点使用 rabbitmq-diagnostics -q -t 15 -n rabbit@mq01 status;完整域名节点名还需增加 --longnames。只看集群资源告警时用 rabbitmq-diagnostics -q alarms,自动化探针可用 rabbitmq-diagnostics -q check_local_alarms 并读取退出码。内存占用不清楚时用 rabbitmq-diagnostics -q memory_breakdown --unit megabytes 查看分类占比。
风险与边界
status 是只读命令,但会与目标节点通信并收集较多状态。节点已严重过载时高频轮询可能放大调度压力或产生大量诊断日志;安全做法是设置超时、降低采集频率,并优先保留一次完整输出用于对比。
出现内存或磁盘告警时,不要立即提高阈值或关闭告警。触发条件通常是资源使用达到高水位,后果可能是发布阻塞、磁盘耗尽或节点不可恢复。先释放磁盘、降低消息积压或扩容,再按容量评估修改持久化配置。
状态命令成功不代表端到端可用。客户端仍失败时继续检查 listeners、用户权限、虚拟主机、TLS 与网络;复制队列或流还应执行相应的 quorum 和副本健康检查。
排障清单
nodedown:确认 RabbitMQ 进程、目标节点名、主机名解析、Erlang cookie 和 CLI 通信端口。- 命令超时:检查系统负载、磁盘延迟和 RabbitMQ 日志;不要只反复增大
-t。 Alarms非空:先运行rabbitmq-diagnostics -q alarms定位节点,再检查内存分类或磁盘空间。- 状态正常但客户端连不上:核对
Listeners中是否存在预期协议和<PORT>,再检查防火墙、TLS 与凭据。 - 连接或队列数量突增:结合业务基线检查连接泄漏、消费者掉线、消息堆积和重试风暴。
兼容性
Windows 将命令替换为 rabbitmq-diagnostics.bat。容器和 Kubernetes 环境应在目标容器内执行,并确认 Memory 中识别的可用内存与容器限制一致;远程执行时必须使用节点实际配置的短名或长名。
用内置诊断命令检查节点、本地端口、虚拟主机和协议监听是否正常。
执行 RabbitMQ 健康检查
在节点本机使用 rabbitmq-diagnostics 逐层确认 Erlang 节点可达、RabbitMQ 已完成启动、无本地资源告警、虚拟主机可用,并且协议监听可连接。命令返回码为 0 表示该项通过;非 0 时应优先处理当前失败项,而不是只看进程是否存在。
命令定位
优先在 RabbitMQ 节点本机执行。容器部署时进入运行 RabbitMQ 的容器;多节点集群应逐个节点检查,因为本地告警、监听器和虚拟主机状态可能不同。
command -v rabbitmq-diagnostics预期输出
/usr/sbin/rabbitmq-diagnostics路径会随安装方式变化;找不到命令时,先确认 RabbitMQ CLI 工具是否在当前容器或主机的 PATH 中。
基本语法
本机检查使用 rabbitmq-diagnostics -q <CHECK>;指定节点使用 rabbitmq-diagnostics -q -n rabbit@<HOST> <CHECK>。-q 减少提示信息,便于脚本读取;未指定 -n 时默认连接本机节点,节点名、主机名解析和 Erlang cookie 必须匹配。
<HOST> 应替换为实际节点主机名,不要直接使用业务访问域名,除非它与 RabbitMQ 节点名完全一致。
高频用法
下面的脚本按“节点可达 → 完成启动 → 无告警 → 虚拟主机正常 → 本地端口可连 → AMQP 监听存在”顺序快速失败,适合启动探针、发布后验证和人工排障。
#!/usr/bin/env bash
set -euo pipefail

rabbitmq-diagnostics -q ping
rabbitmq-diagnostics -q check_running
rabbitmq-diagnostics -q check_local_alarms
rabbitmq-diagnostics -q check_virtual_hosts
rabbitmq-diagnostics -q check_port_connectivity
rabbitmq-diagnostics -q check_protocol_listener amqp

printf 'RabbitMQ health checks passed\n'
预期输出
Ping succeeded
RabbitMQ on node <NODE> is fully booted and running
Node <NODE> reported no local alarms
All virtual hosts on node <NODE> are running
Connectivity test passed
Protocol listener amqp found on port 5672
RabbitMQ health checks passed
节点名和端口按实际配置变化。脚本使用 set -e,任一检查返回非零即停止,最后一条成功提示不会出现;失败命令就是首个排障入口。
结果读取与排障
ping 失败时先检查节点名解析、Erlang cookie、节点进程和 CLI 所在网络命名空间。check_running 失败通常表示节点仍在启动、正在停止或应用未完整启动。check_local_alarms 失败时检查磁盘和内存水位,避免继续堆积消息。
check_virtual_hosts 失败时查看具体虚拟主机及其恢复日志。check_port_connectivity 或 check_protocol_listener amqp 失败时,再用 rabbitmq-diagnostics listeners 核对绑定地址和端口,并检查 TLS、插件或配置是否生效。
风险与边界
ping 只证明 CLI 能与 Erlang 节点通信;即使通过,也不能证明客户端凭据、权限、队列操作或跨主机网络路径正常。把它单独作为业务健康标准会产生假健康,安全替代方案是同时保留协议监听检查,并由应用侧执行带超时的短连接探测。
远程执行失败也可能由 cookie 不一致或主机名解析错误触发,后果是把管理通道故障误判为 RabbitMQ 服务故障。不要为图省事把 Erlang cookie 写进脚本或日志;应使用受限权限文件,并在目标节点本机复核。
确认 AMQP、AMQPS、管理端和集群通信端口是否已监听。
查看 RabbitMQ 监听端口
先用 rabbitmq-diagnostics listeners 读取 RabbitMQ 实际注册的监听器,再用操作系统套接字工具确认端口确实处于 LISTEN。两者结合可区分“配置未生效”“进程未绑定”和“端口已监听但网络路径被阻断”。
端口速查
| 默认端口 | 用途 | RabbitMQ 监听协议 | 出现条件 |
|---|---|---|---|
5672 |
AMQP 明文连接 | amqp |
默认启用 |
5671 |
AMQP TLS 连接 | amqp/ssl |
配置 TLS 监听后 |
15672 |
管理 HTTP 与 API | http |
启用 management 插件后 |
15671 |
管理 HTTPS 与 API | https |
management 插件配置 TLS 后 |
25672 |
节点间通信与 CLI | clustering |
RabbitMQ 节点启动后,端口可配置 |
4369 |
EPMD 节点发现 | 操作系统进程 epmd |
Erlang 分布式节点使用 |
端口可以通过配置修改,排障时以 listeners 输出和实际配置为准,不要只按默认值判断。
查看 RabbitMQ 与内核监听
下面先读取 RabbitMQ 自身的监听器,再从 Linux 内核视角筛选常见端口。普通用户可能看不到进程名和 PID,但仍可确认地址与端口是否监听。
rabbitmq-diagnostics -q listeners
printf '\nKernel socket view:\n'
ss -lntp | grep -E ':(5672|5671|15672|15671|25672|4369)[[:space:]]'
预期输出
Interface: [::], port: 25672, protocol: clustering, purpose: inter-node and CLI tool communication
Interface: [::], port: 5672, protocol: amqp, purpose: AMQP 0-9-1 and AMQP 1.0
Interface: [::], port: 15672, protocol: http, purpose: HTTP API

Kernel socket view:
LISTEN 0 128 0.0.0.0:4369 0.0.0.0:* users:(("epmd",pid=<PID>,fd=<FD>))
LISTEN 0 128 0.0.0.0:5672 0.0.0.0:* users:(("beam.smp",pid=<PID>,fd=<FD>))
LISTEN 0 128 0.0.0.0:15672 0.0.0.0:* users:(("beam.smp",pid=<PID>,fd=<FD>))
LISTEN 0 128 0.0.0.0:25672 0.0.0.0:* users:(("beam.smp",pid=<PID>,fd=<FD>))
示例未出现 5671 和 15671,表示 TLS 监听未配置或未生效。0.0.0.0、[::] 表示绑定全部对应地址;绑定 127.0.0.1 时只能从本机访问。
验证远程网络路径
本机处于 LISTEN 仍不代表客户端或其他集群节点可达。应从实际客户端网段测试 AMQP 和管理端口,从其他 RabbitMQ 节点测试集群通信端口。
nc -vz <BROKER_HOST> 5672
nc -vz <BROKER_HOST> 15672
nc -vz <BROKER_HOST> 25672
预期输出
Connection to <BROKER_HOST> 5672 port [tcp/*] succeeded!
Connection to <BROKER_HOST> 15672 port [tcp/*] succeeded!
Connection to <BROKER_HOST> 25672 port [tcp/*] succeeded!
服务名可能显示为 amqp、http-alt 或其他本机映射,判断重点是 succeeded 和目标端口。连接超时时检查安全组、防火墙、Kubernetes Service 或路由;立即拒绝通常表示目标地址可达,但端口未监听或被主动拒绝。
排障清单
listeners 中没有端口时,检查 rabbitmq.conf、TLS 文件权限、插件启用状态和启动日志。listeners 有端口但 ss 没有时,确认 CLI 是否连接了另一节点、容器或网络命名空间。ss 有端口但远程失败时,检查绑定地址、主机防火墙、云安全组和中间负载均衡。
管理端口缺失时先确认 management 插件;集群端口异常时同时检查 25672、4369、节点名解析和 Erlang cookie。不要用 AMQP 端口连通代替集群端口验证,两条链路用途不同。
风险与兼容性
将 15672、15671、25672 或 4369 绑定到公网会扩大管理面和集群面暴露,可能导致未授权访问、暴力探测或节点通信攻击。安全替代方案是绑定私网地址,使用防火墙仅允许管理网段和集群节点,并对管理接口启用 TLS 与强认证。
ss 适用于常见 Linux;macOS 可用 lsof -nP -iTCP -sTCP:LISTEN,Windows PowerShell 可用 Get-NetTCPConnection -State Listen。容器环境应在容器网络命名空间内检查,并同时核对宿主机端口映射或 Kubernetes Service。
确认管理界面、Prometheus、延迟消息等所需插件是否已启用。
查看已启用插件
当管理界面、Prometheus 指标或延迟交换机不可用时,先在目标 RabbitMQ 节点执行 rabbitmq-plugins,确认插件是显式启用、作为依赖启用,还是仅存在于插件目录但未运行。
基本语法
list -e 只显示显式或隐式启用的插件,-m 只输出插件名,适合脚本和快速核对。-E 只显示显式启用项,不包含依赖插件。
rabbitmq-plugins list -e -m预期输出示例:
rabbitmq_management
rabbitmq_management_agent
rabbitmq_prometheus
rabbitmq_delayed_message_exchange
实际条目取决于当前节点。输出中缺少目标插件,表示它未启用,或当前 CLI 读取了错误的插件目录和 enabled_plugins 文件。
高频用法
查看全部插件及运行状态:
rabbitmq-plugins list预期输出示例:
[E*] rabbitmq_management       <VERSION>
[e*] rabbitmq_management_agent <VERSION>
[  ] rabbitmq_prometheus       <VERSION>
E 表示显式启用,e 表示作为依赖隐式启用,第二位 * 表示插件正在运行;[E ] 表示已配置启用但当前未运行。版本号会随安装版本变化。按名称筛选管理、监控或延迟消息插件:
rabbitmq-plugins list -v management
rabbitmq-plugins list -v prometheus
rabbitmq-plugins list -v delayed
预期结果是每条命令分别显示名称匹配的插件及详细状态;若某条命令没有匹配项,应继续检查插件目录,而不是直接重复执行启用命令。
风险与边界
在装有多套 RabbitMQ、容器宿主机或自定义目录的环境中,CLI 可能与正在运行的节点不是同一套安装,结果会产生“已启用但节点不可用”或“插件不存在”的误判。先确认命令路径和目录:
command -v rabbitmq-plugins
rabbitmq-plugins directories -s
预期输出示例:
/usr/sbin/rabbitmq-plugins
Plugin archives directory: <PATH>
Plugin expansion directory: <PATH>
Enabled plugins file: <PATH>
远程节点需使用 -n rabbit@<HOST>;节点采用长主机名时同时加 -l。不要用 -E 判断完整运行依赖,安全做法是用 -e 或默认列表核对依赖及 * 标记。
排障清单
- 插件名称存在但无
*:确认 RabbitMQ 节点已启动,并检查节点日志中的插件启动错误。 - 目标插件完全不存在:执行
rabbitmq-plugins directories -s,确认.ez文件位于节点实际插件目录。 - CLI 无法连接节点:核对节点名、Erlang Cookie、执行用户和主机名解析。
- 集群结果不一致:插件状态按节点管理,逐个节点指定
-n检查。
Windows 使用 rabbitmq-plugins.bat;容器环境应进入 RabbitMQ 容器执行,例如 docker exec <CONTAINER> rabbitmq-plugins list -e -m。
启用并验证 RabbitMQ Management 插件及其访问地址。
启用管理界面
需要通过浏览器或 HTTP API 查看队列、连接和节点指标时,启用 rabbitmq_management,再确认插件处于运行状态且 HTTP 监听器已经绑定。默认访问地址是 http://<HOST>:15672/,端口可能被配置修改。
启用插件
在 RabbitMQ 节点上执行:
rabbitmq-plugins enable rabbitmq_management预期输出示例:
Enabling plugins on node rabbit@<HOST>:
rabbitmq_management
...
started <N> plugins.
<N> 会因依赖和当前状态不同而变化。命令成功后通常无需重启;自动化构建或节点未运行时可使用 --offline 修改启用文件,但必须在随后启动或重启节点后才会生效。
验证运行状态
先确认插件带有运行标记,再查看实际监听端口:
rabbitmq-plugins list -e rabbitmq_management
rabbitmq-diagnostics listeners
预期输出示例:
[E*] rabbitmq_management <VERSION>
Interface: [::], port: 15672, protocol: http, purpose: HTTP API
[E*] 表示插件已显式启用且正在运行。监听地址、协议和端口以实际输出为准;若启用了 TLS,可能显示 HTTPS 和自定义端口。使用有管理权限的账号验证 HTTP API:
curl -i -u '<USER>:<PASSWORD>' http://127.0.0.1:15672/api/overview预期结果:
HTTP/1.1 200 OK
Content-Type: application/json
...
{"management_version":"<VERSION>",...}
浏览器访问 http://<HOST>:15672/ 后应出现登录页。15672 仅用于管理 UI 和 HTTP API,AMQP 客户端仍连接 5672 或实际配置的协议端口。
风险与边界
将 15672 直接暴露到公网会扩大管理面攻击风险,可能导致配置、队列和用户信息泄露甚至被修改。生产环境应限制监听地址和防火墙来源,优先使用 HTTPS、反向代理或受控管理网络。
默认 guest 用户通常只能从本机登录。远程访问失败时不要简单放开 loopback_users;安全替代方案是创建独立账号,授予所需用户标签和最小虚拟主机权限,并通过密钥库或环境变量传递密码。
插件启用是节点级操作。集群中需要哪些节点提供 UI 或 HTTP API,就应在这些节点分别启用并验证;不要只检查一个节点后假定全群一致。
排障清单
- 命令成功但没有
15672:检查management.tcp.port、management.tcp.ip、TLS 配置和节点日志。 - 浏览器连接被拒绝:确认监听器存在,并检查容器端口映射、安全组和主机防火墙。
- 返回
401:账号或密码错误;返回403:用户标签或虚拟主机权限不足。 - 插件显示
[E ]:节点未加载插件,检查依赖、插件目录权限及版本兼容性。 - Docker 使用非 management 镜像时,可在容器内启用插件;更稳定的开发方案是使用带 management 变体的镜像并映射
15672。
Windows 将命令替换为 rabbitmq-plugins.bat 和 rabbitmq-diagnostics.bat。
检查配置文件、环境变量和启动参数合并后的实际配置。
查看生效配置
当配置文件内容与节点行为不一致时,用 rabbitmq-diagnostics environment 查看运行节点已经加载并合并的应用配置,再用 command_line_arguments 核对 Erlang VM 启动参数。不要只检查磁盘文件;排障结论应以目标节点的运行时输出为准。
命令定位
environment 输出 RabbitMQ、插件及依赖应用的有效配置,适合确认监听端口、TLS、内存阈值、集群发现等设置是否真正生效。command_line_arguments 单独显示运行时启动参数;两条命令都要求目标节点正在运行,且 CLI 能通过 Erlang Cookie 完成认证。
基本语法
下面默认检查本机默认节点。节点名被自定义时,先设置 RABBITMQ_NODENAME,或直接替换 NODE 的值。
NODE="${RABBITMQ_NODENAME:-rabbit@$(hostname -s)}"

# 第一条看合并后的应用配置,第二条核对 Erlang VM 启动参数
rabbitmq-diagnostics environment -n "$NODE" --timeout 30
rabbitmq-diagnostics command_line_arguments -n "$NODE" --timeout 30
预期输出(节选,节点名和参数会不同):
Application environment of node rabbit@rmq-1 ...
[{rabbit,
  [{default_vhost,<<"/">>},
   {tcp_listeners,[5672]},
   {vm_memory_high_watermark,0.6}]}],
 ...

Command line arguments of node rabbit@rmq-1 ...
[{root,["/usr/lib/erlang"]},
 {progname,["erl"]},
 {home,["/var/lib/rabbitmq"]},
 ...]
读取时先定位 {rabbit, [...]},它包含核心服务配置;插件配置通常位于各自应用名下。tcp_listeners、ssl_options、vm_memory_high_watermark 等值应与预期一致。第二段用于确认调度器、分布式端口或其他 VM 参数是否由启动脚本覆盖。
高频用法
核对端口或 TLS 时,保存完整输出后搜索 tcp_listeners、ssl_options、cacertfile、certfile 和 keyfile。核对资源限制时搜索 vm_memory_high_watermark、disk_free_limit。核对集群发现时搜索 cluster_formation 及所用发现插件的应用段。
远程节点使用 -n rabbit@<HOST>;启用长节点名时同时加 --longnames。命令超时只限制 CLI 等待时间,不会修改节点配置。输出很长时可重定向到临时文件再比较,但应先设置 umask 077,避免其他用户读取。
风险与边界
environment 可能包含账号、LDAP、TLS 路径或插件密钥。触发条件是把完整输出粘贴到工单、聊天或公共日志,后果是凭据和内部路径泄露。安全做法是只共享必要字段,敏感值打码,并将临时文件权限限制为当前用户可读。
该命令不会列出队列、用户、策略、运行时参数等全部业务状态,也不会完整展示操作系统环境变量。配置路径和插值来源仍需结合 rabbitmq-diagnostics status、服务启动环境及配置文件检查。CLI 报认证失败时,不能据此判断配置未生效,应先修复节点名、Cookie 或主机名解析。
排障清单
- 确认
environment查询的是发生问题的节点,而不是同机或同集群的另一节点。 - 将目标键的有效值与配置文件、环境变量插值和
advanced.config对照。 - 配置修改后确认节点已经重启;仅修改文件不会更新运行中的节点。
- 再用
listeners、status或对应功能检查验证行为,避免只凭配置文本下结论。
速查结论:先看 environment 的最终值,再核对 command_line_arguments 和实际监听状态;文件里“写了”不等于节点“用了”。
确认当前节点读取的 rabbitmq.conf、advanced.config 和环境文件路径。
定位配置文件
当修改配置后没有生效,先确认目标节点实际读取了哪些 rabbitmq.conf 和 advanced.config,再检查环境文件或启动环境是否改写了路径。运行节点以 rabbitmq-diagnostics status 的 Config files 段和启动日志为准,不要仅按安装目录猜测。
基本语法
下面在 Linux 上同时提取已加载配置文件和进程中的路径覆盖变量。/proc 读取可能需要 RabbitMQ 运行用户或 root 权限。
NODE="${RABBITMQ_NODENAME:-rabbit@$(hostname -s)}"
STATUS="$(rabbitmq-diagnostics status -n "$NODE" --timeout 30)"

printf '%s
' "$STATUS" | sed -n '/^Config files$/,/^Log file(s)$/p'

PID="$(printf '%s
' "$STATUS" | awk '/OS PID:/ {print $3; exit}')"
if [ -n "$PID" ] && [ -r "/proc/$PID/environ" ]; then
  tr '\0' '\n' <"/proc/$PID/environ" |
    grep -E '^RABBITMQ_(CONFIG_FILE|CONFIG_FILES|ADVANCED_CONFIG_FILE|CONF_ENV_FILE)=' || true
fi
预期输出(节选;未设置覆盖变量时只有 Config files 段):
Config files
 * /etc/rabbitmq/advanced.config
 * /etc/rabbitmq/rabbitmq.conf

Log file(s)
RABBITMQ_CONFIG_FILE=/etc/rabbitmq/rabbitmq.conf
RABBITMQ_ADVANCED_CONFIG_FILE=/etc/rabbitmq/advanced.config
RABBITMQ_CONF_ENV_FILE=/etc/rabbitmq/rabbitmq-env.conf
Config files 列出节点确实加载的主配置和高级配置;环境变量行表示启动时显式覆盖了默认路径。使用 RABBITMQ_CONFIG_FILES 时,目标是一个 conf.d 风格目录,目录内 .conf 文件按文件名排序加载。
节点无法启动时
节点未运行时,status 无法连接。此时直接查看本次启动日志顶部的 config file(s);systemd 安装可执行:
journalctl -u rabbitmq-server -b --no-pager |
  grep -A4 -m1 'config file(s)'
预期输出(节选):
node           : rabbit@rmq-1
home dir       : /var/lib/rabbitmq
config file(s) : /etc/rabbitmq/advanced.config
               : /etc/rabbitmq/rabbitmq.conf
若路径后出现 (not found),说明启动脚本已经选中了该路径,但文件不存在或不可访问。日志完全没有对应启动记录时,先确认查看的是正确服务、容器或节点实例。
默认位置速查
| 安装方式 | 默认目录或文件 |
|---|---|
| Debian、Ubuntu、RPM Linux | /etc/rabbitmq/ |
| 通用二进制包 | $RABBITMQ_HOME/etc/rabbitmq/ |
| macOS Homebrew | ${install_prefix}/etc/rabbitmq/ |
| Windows | %APPDATA%\RabbitMQ\;环境文件名为 rabbitmq-env-conf.bat |
常见覆盖变量是 RABBITMQ_CONFIG_FILE、RABBITMQ_CONFIG_FILES、RABBITMQ_ADVANCED_CONFIG_FILE 和 RABBITMQ_CONF_ENV_FILE。默认位置可能随发行包变化,因此表格只用于初步查找,最终仍以节点状态或启动日志为准。
风险与边界
读取整个 /proc/<PID>/environ 可能暴露密码、令牌和 Cookie。触发条件是直接打印或上传全部进程环境,后果是敏感信息泄露。安全替代是像示例一样只白名单筛选路径变量,并避免把原始环境保存到共享目录。
容器中的 status 返回容器内路径,宿主机上可能对应卷挂载源;应进入目标容器或 Pod 检查。修改 rabbitmq.conf 或 advanced.config 后需要重启节点。Windows 服务读取环境文件和相关路径变量的时机与交互式启动不同,变更后通常需要重新安装服务配置再启动。
排障清单
- 核对节点名、容器或主机,防止检查错实例。
- 检查状态或启动日志列出的文件是否存在、可读,属主和权限是否允许 RabbitMQ 访问。
- 检查路径覆盖变量,避免同时设置
RABBITMQ_CONFIG_FILE与RABBITMQ_CONFIG_FILES造成认知混乱。 - 定位文件后继续执行
rabbitmq-diagnostics environment,确认文件内容已经转化为目标有效值。
速查结论:运行节点看 status,启动失败看启动日志,环境文件路径再查启动环境;不要只在 /etc/rabbitmq 中盲找。
查看现有 vhost 及其消息、连接和状态概况。
列出虚拟主机
用于确认集群中有哪些 vhost,并快速核对其运行状态、默认队列类型、消息积压和连接分布。list_vhosts 只返回 vhost 元数据;消息和连接必须分别查询,不能把不存在的 messages、connections 列传给它。
命令定位
在 RabbitMQ 节点上使用 rabbitmqctl。容器部署时应在容器内执行;远程指定节点时使用 -n rabbit@<HOST>,并确保 CLI 与目标节点使用相同 Erlang Cookie。
查看 vhost 与状态
sudo rabbitmqctl list_vhosts name cluster_state default_queue_type tracing预期输出:
Listing vhosts ...
name	cluster_state	default_queue_type	tracing
/	#{rabbit@rmq1 => running}	classic	false
/app	#{rabbit@rmq1 => running}	quorum	false
name 是 vhost;cluster_state 展示各节点上的 running、stopped 或 nodedown;default_queue_type 仅表示新建队列未显式指定类型时的默认值;tracing=true 会增加跟踪开销。
查看消息概况
先选定 vhost,再列出队列的就绪、未确认消息和消费者。下面示例检查根 vhost /:
sudo rabbitmqctl list_queues -p / name messages_ready messages_unacknowledged consumers预期输出:
Listing queues for vhost / ...
name	messages_ready	messages_unacknowledged	consumers
orders	18	2	4
retry	7	0	0
单队列积压约为 messages_ready + messages_unacknowledged。示例中 orders 共 20 条;retry 有 7 条且无消费者,应优先确认消费者是否停止或路由是否异常。
查看连接分布
sudo rabbitmqctl list_connections vhost user peer_host state预期输出:
Listing connections ...
vhost	user	peer_host	state
/	app_user	10.0.1.21	running
/app	worker	10.0.1.35	running
vhost 用于确认连接落在哪个租户空间,state=running 表示正常处理协议流量。连接列表通常只反映目标节点;集群排障应对每个节点执行,或使用管理 HTTP API 做集群级汇总。
风险与排障
cluster_state出现nodedown:先检查对应节点进程、节点名解析、Erlang Cookie 和集群通信端口,不要直接删除 vhost。- 消息持续增长:按 vhost 查询队列,再检查
consumers、未确认消息和消费者日志;不要仅凭总消息数判断 broker 故障。 - CLI 报
unable to perform an operation on node:核对-n指定的节点名、主机名解析、Cookie 和本机权限。 list_vhosts本身不会显示消息数或连接数;RabbitMQ 当前手册列出的 vhost 字段仅包括名称、跟踪、默认队列类型、描述、标签和集群状态。:contentReference[oaicite:0]{index=0}
速查:先用 list_vhosts 定位异常 vhost,再用 list_queues -p 和 list_connections 分别确认积压与连接。
查看用户、标签及账号是否可用。
列出用户
用于查看 RabbitMQ 内置用户、管理标签,并进一步确认指定账号能否通过密码认证及是否拥有目标 vhost 权限。list_users 只证明账号存在于内部用户库,不代表密码正确、权限完整或客户端一定能连接。
基本用法
sudo rabbitmqctl list_users预期输出:
Listing users ...
user	tags
app_user	[]
ops_admin	[administrator]
monitor [monitoring]第一列是用户名;tags 主要控制管理 UI 和管理 API 能力,不等同于 AMQP 资源权限。空标签 [] 的账号仍可连接消息协议,只要认证成功且已授予 vhost 权限。
检查账号权限
sudo rabbitmqctl list_user_permissions app_user预期输出:
Listing permissions for user "app_user" ...
vhost	configure	write	read
/app	^$	.*	.*
vhost 是授权范围;configure、write、read 是资源名正则。示例中的 ^$ 不匹配普通资源名,因此该用户不能声明或删除队列、交换机,但可以写入和读取已有资源。
验证密码认证
authenticate_user 会真实校验用户名和密码,成功退出码为 0,失败为非 0。<PASSWORD> 替换为实际密码:
sudo rabbitmqctl authenticate_user app_user '<PASSWORD>'预期输出:
Authenticating user "app_user" ...
Success
认证成功仍不等于应用可用;还要确认目标 vhost 权限、监听端口、TLS/SASL 配置和网络连通性。默认 guest 用户通常只能从本机回环地址连接,远程验证失败不能据此判断密码错误。
风险与边界
- 直接把密码写进命令会进入 shell 历史,并可能被进程审计采集。共享主机上优先使用临时受控环境或由应用从密钥管理系统读取凭据做连接测试,完成后清理终端和审计暴露面。
list_users与其他用户管理命令只管理 RabbitMQ 内部用户库;LDAP、HTTP、OAuth 2 等外部认证源中的用户可能不会出现在结果中。:contentReference[oaicite:1]{index=1}- 用户标签不是消息权限。看到
[administrator]不能证明该用户对/app有读写权,必须继续执行list_user_permissions。 authenticate_user只校验认证,不验证对某个 vhost 的授权。应用报access to vhost refused时应查权限,而不是反复重置密码。
排障清单
list_users无账号:确认是否使用外部认证后端;内部账号缺失时再按变更流程创建。- 认证失败:核对用户名大小写、密码转义和当前认证后端,避免在命令行反复暴露真实密码。
- 认证成功但连接失败:检查
list_user_permissions、目标 vhost 是否存在、guest远程限制、TLS 与端口。 - 管理页面无权限:检查用户标签;消息收发失败则检查 vhost 的 configure、write、read 正则。
速查:账号可用至少需要“用户来源正确、认证成功、目标 vhost 已授权、网络与协议配置可达”四项同时成立。
确认用户在指定 vhost 上的 configure、write、read 权限。
检查 RabbitMQ 用户权限
用于确认应用用户是否在目标 vhost 上拥有正确的 configure、write、read 正则权限。先用只读命令核对实际授权,再根据资源名和报错定位权限不匹配,避免直接授予全量 .*。
命令定位
在 RabbitMQ 节点或具备相同 Erlang Cookie 的运维环境执行 rabbitmqctl。查询的是运行中节点的实际授权;administrator、monitoring 等用户标签主要控制管理能力,不能替代 AMQP vhost 权限。
高频用法
按用户查看其全部 vhost 权限,再按 vhost 反查该用户,能同时发现“连错 vhost”和“授权记录缺失”。
rabbitmqctl list_user_permissions "app_user"
rabbitmqctl list_permissions -p "/orders"
预期输出(具体提示语可能随版本略有差异):
Listing permissions for user "app_user" ...
vhost	configure	write	read
/orders	^$	^orders\..*$	^orders\..*$

Listing permissions for vhost "/orders" ...
user	configure	write	read
app_user ^$ ^orders\..*$ ^orders\..*$读取时把三列当作正则表达式:^$ 不匹配正常资源名,等价于不给配置权限;^orders\..*$ 只允许名称以 orders. 开头的资源。这里不是 Shell 通配符,* 必须和前面的正则元素一起使用。
权限字段说明
configure 控制声明、修改或删除交换机、队列和绑定等资源;write 控制向交换机发布及相关写操作;read 控制消费、获取消息及相关读操作。权限按目标 vhost 和资源名匹配,用户名正确但 vhost 或资源名不匹配时仍会返回 ACCESS_REFUSED。
修复与验证
仅在确认命名规则后修改权限。下面保留“不能声明资源、只能读写 orders. 前缀资源”的最小权限:
rabbitmqctl set_permissions -p "/orders" "app_user" '^$' '^orders\..*$' '^orders\..*$'
rabbitmqctl list_permissions -p "/orders"
预期输出:
Setting permissions for user "app_user" in vhost "/orders" ...
Listing permissions for vhost "/orders" ...
user	configure	write	read
app_user	^$	^orders\..*$	^orders\..*$
set_permissions 会覆盖该用户在此 vhost 现有的三条正则。触发条件是直接执行修复命令;可能后果是误删原有访问范围,或把 .* 授给过多资源。安全替代方案是先保存 list_permissions 输出,使用锚定且最小化的正则,修改后立即用真实生产者或消费者账号验证。
排障清单
no_such_user:执行rabbitmqctl list_users,确认用户名、认证后端和大小写。no_such_vhost:执行rabbitmqctl list_vhosts,确认 URI 中的 vhost 已正确解码,例如/orders可能写成%2Forders。- 授权存在仍拒绝:对照日志中的交换机或队列实际名称检查正则;确认连接使用的用户与 vhost;使用 topic exchange 时再检查 topic permissions。
- CLI 无法连接节点:先处理节点名、Erlang Cookie 或节点未运行问题,避免把 CLI 认证失败误判为业务用户无权限。
速查结论:先确认用户、vhost 和资源名三者一致,再判断三列正则是否真正匹配目标资源。
验证目标主机端口、TLS 握手和证书链是否可用。
测试 RabbitMQ 网络与 TLS
用于把连接失败拆成 DNS、TCP、TLS 握手和证书校验四层。先从客户端到目标地址逐层验证,再在服务端确认 RabbitMQ 的 TLS 监听器,避免只看到 connection reset 或 handshake_failure 就直接改证书。
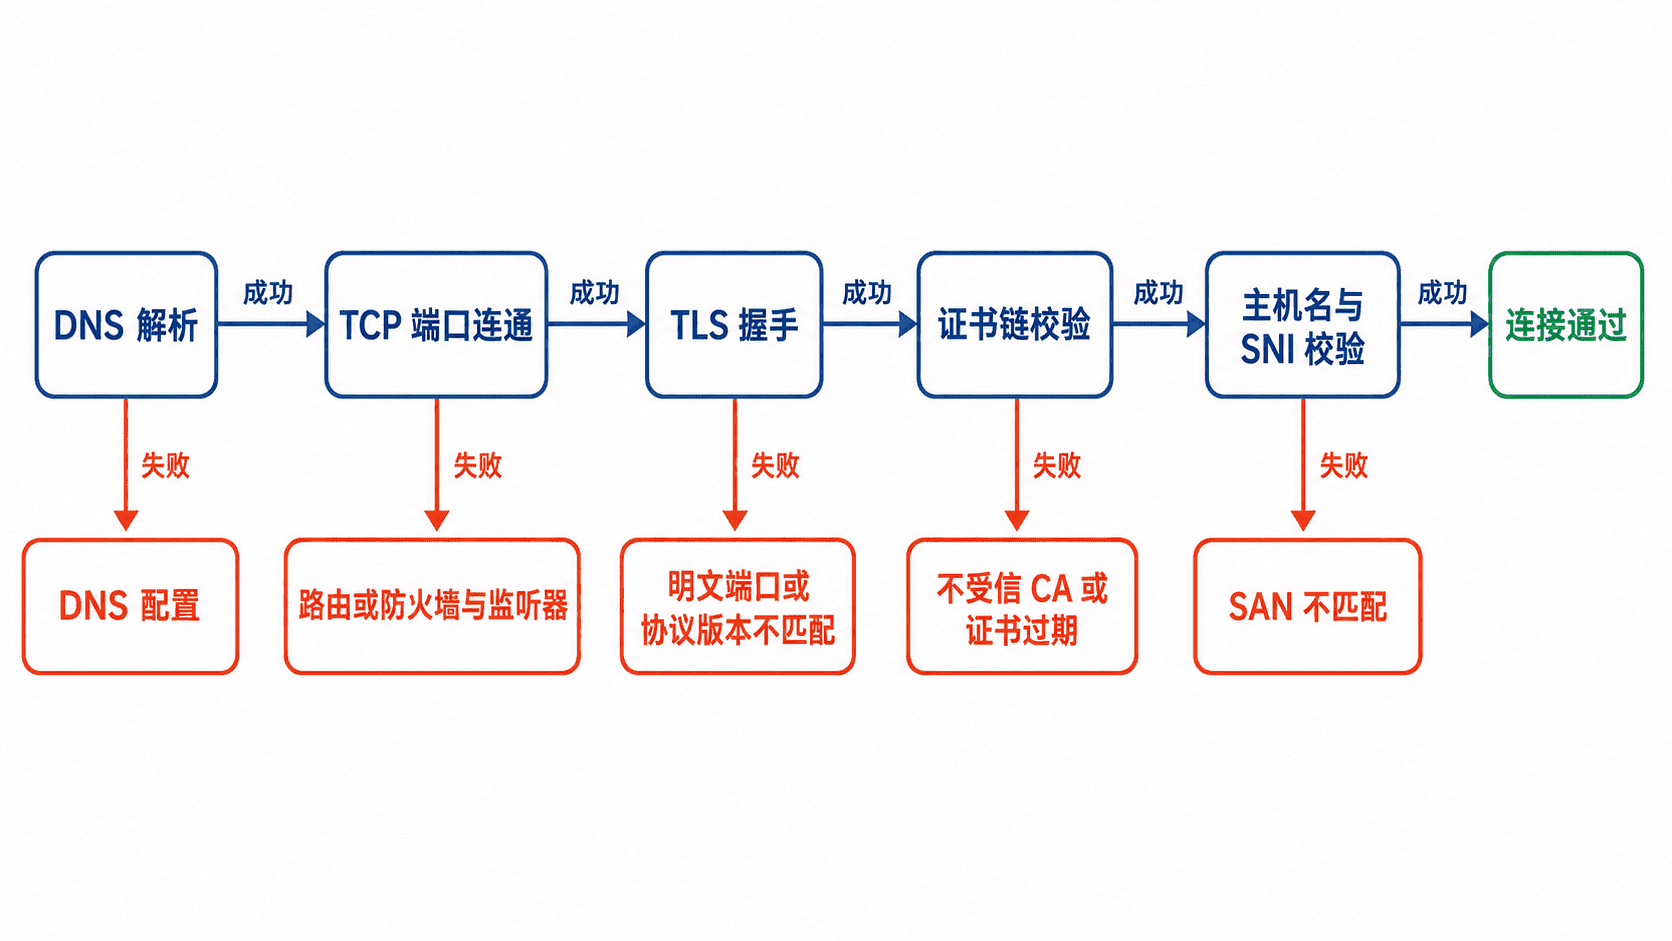
客户端分层测试
把 <CA_FILE> 替换为客户端实际信任的 CA 文件,例如系统 CA 包或企业根证书。5671 是常见 TLS 端口,但部署可自定义,应以实际监听器和负载均衡配置为准。
HOST="rabbitmq.example.com"
PORT="5671"
CA_FILE="<CA_FILE>"

getent ahosts "$HOST" | head
nc -vz -w 3 "$HOST" "$PORT"
openssl s_client \
  -connect "${HOST}:${PORT}" \
  -servername "$HOST" \
  -verify_hostname "$HOST" \
  -verify_return_error \
  -CAfile "$CA_FILE" \
  </dev/null
预期输出节选;IP、证书主题、协议和密码套件会因环境不同而变化:
192.0.2.10    STREAM rabbitmq.example.com
Connection to rabbitmq.example.com 5671 port [tcp/*] succeeded!
...
Verification: OK
Verify return code: 0 (ok)
先看 DNS 是否解析到预期地址,再看 nc 是否建立 TCP 连接。只有 Verify return code: 0 (ok) 才表示当前 CA、证书链和主机名校验通过;TCP 成功并不代表 TLS 或 AMQP 可用。
服务端监听确认
在 RabbitMQ 节点执行只读诊断,确认目标端口确实由 TLS AMQP 监听器占用:
rabbitmq-diagnostics listeners预期输出节选:
Interface: [::], port: 5671, protocol: amqp/ssl, purpose: AMQP 0-9-1 and AMQP 1.0 over TLS若没有 5671 或 amqp/ssl,先检查 rabbitmq.conf、容器端口映射、Service 或负载均衡监听规则。修改配置后必须重新加载或重启到实际生效状态,并再次执行监听检查。
常见错误定位
- DNS 无结果或地址错误:检查解析器、搜索域、容器 DNS、私有域可见范围和负载均衡地址。
Connection timed out:通常是路由、防火墙、安全组、NetworkPolicy 或中间负载均衡丢弃连接。Connection refused:目标主机可达,但该地址和端口没有监听,或端口映射指向错误后端。wrong version number、no peer certificate:常见于把 TLS 客户端连到明文 AMQP 端口,或代理的 TLS 终止方式与预期不同。unable to get local issuer certificate:客户端缺少根 CA 或服务端未发送完整中间证书链。hostname mismatch:证书 SAN 不包含连接主机名,或-servername传入了错误的 SNI。handshake failure:继续核对 TLS 版本、密码套件和双向 TLS;服务端要求客户端证书时,需要额外提供-cert <CLIENT_CERT>与-key <CLIENT_KEY>。- TLS 校验通过但应用仍失败:转查用户名、密码、vhost 权限、AMQP 协议参数和心跳,不再把问题归入网络或证书链。
风险与边界
省略主机名验证、使用不受信证书继续连接,或在客户端关闭证书校验,会让错误证书得到“成功”结果,并可能暴露中间人攻击风险。安全替代方案是显式传入正确 CA、保留 SNI 与主机名校验;临时抓包或日志只能用于定位,不能替代证书验证。
openssl s_client 只证明 TLS 层可协商,不能证明 RabbitMQ 用户认证、vhost 授权或消息收发成功。nc 更只验证 TCP 建连。Windows 可用 Test-NetConnection -ComputerName rabbitmq.example.com -Port 5671 替代 nc;不同 nc 和 OpenSSL 版本的参数及提示语可能略有差异。
速查顺序:DNS 正确、TCP 可达、TLS 校验为 0、服务端监听为 amqp/ssl,最后再进入 AMQP 认证与权限排查。
为应用创建隔离的 vhost,并避免直接共用默认根虚拟主机。
创建虚拟主机
为应用或环境创建独立 vhost,用于隔离交换机、队列、绑定和权限。创建完成后必须单独授权应用用户;仅创建 vhost 不会让任何新用户自动获得访问权。
命令定位
rabbitmqctl add_vhost 在 RabbitMQ 节点或具备相同 Erlang Cookie 的管理环境中执行。集群内的 vhost 元数据会同步,无需逐节点重复创建;指定远端节点时可使用全局参数 -n rabbit@<HOST>。
基本语法
rabbitmqctl add_vhost <VHOST> [--description <TEXT>] [--tags <TAG1,TAG2>] [--default-queue-type quorum|stream]--description 和 --tags 便于运维识别;--default-queue-type 只在应用声明队列时未显式指定类型才生效,应按队列模型确定,不要为了“高可用”直接统一设置。
高频用法
下面创建生产 vhost,并立即从列表中验证名称。名称建议包含应用和环境,避免继续共用默认根 vhost /。
VHOST='orders-prod'

# 描述和标签用于运维识别,不参与客户端授权判断
sudo rabbitmqctl add_vhost "$VHOST" \
  --description 'Orders service production' \
  --tags 'prod,orders'

# 只保留目标行;无输出表示创建结果未被当前节点读取到
sudo rabbitmqctl -s --no-table-headers list_vhosts name | grep -Fx -- "$VHOST"
预期输出:
orders-prod看到完整名称表示 vhost 已存在。随后应使用 rabbitmqctl set_permissions -p orders-prod ... 授权应用账号,并用 rabbitmqctl list_permissions -p orders-prod 复核。
风险与边界
当同名 vhost 已存在时,创建命令会失败,不会覆盖原对象。自动化脚本应先查询并把“已存在”视为可接受状态,避免因重复执行误判发布失败。
执行 rabbitmqctl delete_vhost 会删除该 vhost 内的交换机、队列、绑定、策略、参数和用户权限。触发条件是误选名称或把清理命令指向生产环境,后果通常不可逆;安全替代方案是先导出 definitions、核对队列与连接,再经人工确认删除。
vhost 提供逻辑命名空间和权限隔离,不提供独立 CPU、内存或磁盘配额。需要防止单个应用耗尽资源时,应额外配置 vhost 连接数、队列数限制及容量告警。
排障清单
rabbitmqctl无法连接节点:检查节点名、RabbitMQ 进程、Erlang Cookie 和执行用户权限。- 应用报
access_refused:确认连接 URI 中的 vhost 名完全一致,并检查该用户是否已配置三类权限。 - 名称包含
/、空格或特殊字符:Shell 中必须正确引用;放入 AMQP URI 时还要按 URI 规则编码。 - 集群节点状态异常:先确认目标节点可用,再用其他在线节点查询 vhost,避免把节点通信故障误判为未创建。
速查提示:先创建 vhost,再创建独立用户,最后按资源名前缀授权并验证,三步缺一不可。
创建最小权限的独立应用账号。
创建应用用户
为应用创建独立 RabbitMQ 账号,并只授予目标 vhost 中指定资源名前缀的权限。结果应是无管理标签、不能访问其他 vhost、只能操作约定命名空间的服务账号。
前置条件
目标 vhost 必须已创建,且应用使用 RabbitMQ 内置用户名密码认证。rabbitmqctl add_user 只负责建立账号,不会自动授予任何 vhost 权限;必须继续执行 set_permissions。
基本语法
rabbitmqctl add_user <USER> <PASSWORD>
rabbitmqctl set_permissions -p <VHOST> <USER> <CONFIGURE_REGEX> <WRITE_REGEX> <READ_REGEX>
三段正则依次控制配置资源、写入资源和读取资源。正则匹配的是交换机或队列等资源名称,不是 API 路径;空正则 ^$ 表示不匹配普通命名资源,.* 则表示全部资源。
高频用法
下面创建 orders-app,只允许它操作名称以 orders. 开头的资源。应用必须按该前缀声明交换机和队列,否则会被拒绝。
APP_USER='orders-app'
VHOST='orders-prod'
RESOURCE_RE='^orders\..+$'

# 交互读取可避免密码写入 Shell 历史
read -rsp 'RabbitMQ password: ' APP_PASSWORD; echo
sudo rabbitmqctl add_user "$APP_USER" "$APP_PASSWORD"

# configure、write、read 都限制在同一资源名前缀
sudo rabbitmqctl set_permissions -p "$VHOST" "$APP_USER" \
  "$RESOURCE_RE" "$RESOURCE_RE" "$RESOURCE_RE"
unset APP_PASSWORD

# 验证用户无管理标签,并核对唯一的 vhost 权限
sudo rabbitmqctl -s --no-table-headers list_users | awk -v u="$APP_USER" '$1 == u'
sudo rabbitmqctl -s --no-table-headers list_user_permissions "$APP_USER"
预期输出:
orders-app  []
orders-prod  ^orders\..+$  ^orders\..+$  ^orders\..+$
第一行的 [] 表示没有 administrator、management 等管理标签;第二行依次为 vhost、configure、write、read 正则。实际列之间通常为制表符。
最小权限调整
只发布、不声明资源的生产者可把 configure 和 read 设为 ^$,仅保留目标交换机的 write 正则。只消费既有队列的消费者通常把 configure 和 write 设为 ^$,read 仅匹配目标队列;是否需要 write 还取决于应用是否发布回复、重试或结果消息;消息确认本身不需要 write。
不要给普通应用执行 rabbitmqctl set_user_tags <USER> administrator。管理标签会扩大管理 UI 或 HTTP API 能力,但不会替代 AMQP 资源权限;应用账号通常保持无标签,由专用运维账号承担管理操作。
风险与边界
把三段权限都设置为 .* 会让该用户在目标 vhost 内操作所有资源。触发条件通常是照搬测试环境命令,后果是应用可误删或重建其他服务的队列和交换机;安全替代方案是统一资源命名前缀,并分别收紧 configure、write、read。
示例使用交互读取避免密码进入历史记录,但密码仍可能在 rabbitmqctl 进程参数中短暂可见。生产自动化应从受控密钥系统注入,并限制主机进程查看权限;大规模初始化优先使用受保护的 definitions 导入流程。
权限正则过窄时,使用默认交换机、服务端生成队列名或未遵循前缀的资源会被拒绝。修复时应先确认应用实际使用的资源名称,再精确扩展正则,不要直接退回 .*。
排障清单
add_user提示用户已存在:不要重复创建;改用change_password轮换密码,并重新核对权限。- 登录失败:检查用户名、密码、认证后端和连接 URI 中的 vhost,必要时运行
rabbitmqctl authenticate_user。 - 登录成功但声明或收发失败:查看服务端日志中的资源名称,分别核对 configure、write、read 哪一类未匹配。
- LDAP、OAuth 2.0 等外部认证:用户应在身份系统中创建,
rabbitmqctl只能管理内置用户库。
速查提示:应用用户默认无权限;创建账号后必须绑定 vhost,并用三段正则把能力收敛到实际资源。
为应用用户配置精确的资源访问正则。
授予虚拟主机权限
用于把应用用户限制在指定虚拟主机和指定资源名上。核心命令是 rabbitmqctl set_permissions,三个正则依次控制 configure、write、read;生产环境应显式写出 -p,避免误改默认虚拟主机 /。
基本语法
语法为 rabbitmqctl set_permissions -p <vhost> <user> <configure-regex> <write-regex> <read-regex>。configure 控制声明、删除或修改队列和交换机,write 控制向交换机发布以及绑定时写入目标资源,read 控制消费队列以及绑定时读取源交换机。
精确授权并验证
下面允许 orders-app 在 /orders 中声明 orders.events 交换机和 orders.worker 队列,向交换机发布、消费队列,并创建二者之间的绑定。正则使用 ^ 和 $ 锚定,避免相似名称被意外匹配。
rabbitmqctl --quiet set_permissions -p '/orders' 'orders-app' \
  '^orders\.(events|worker)$' \
  '^(orders\.events|orders\.worker)$' \
  '^(orders\.events|orders\.worker)$'

rabbitmqctl --silent list_user_permissions 'orders-app'
预期输出
/orders ^orders\.(events|worker)$ ^(orders\.events|orders\.worker)$ ^(orders\.events|orders\.worker)$四列依次是虚拟主机、配置正则、写正则和读正则;列间通常为制表符。若同一用户还有其他虚拟主机权限,输出会多出对应行。
高频用法
仅发布到既有交换机时,将 configure 和 read 设为 ^$,只让 write 精确匹配目标交换机。仅消费既有队列时,可将 read 精确匹配队列;若应用还要执行 queue.bind,write 必须匹配目标队列,read 还必须匹配源交换机。
完全撤销某个虚拟主机权限可执行 rabbitmqctl clear_permissions -p '/orders' 'orders-app'。查看某个虚拟主机内全部用户权限用 rabbitmqctl list_permissions -p '/orders',查看单个用户跨虚拟主机权限用 rabbitmqctl list_user_permissions 'orders-app'。
风险与边界
使用 .* 会匹配该虚拟主机内所有资源;触发条件是把三个正则直接写成通配,后果是应用可声明、删除、发布或消费非本业务资源。安全替代是按资源前缀或完整名称锚定,并先用测试账号验证。
set_permissions 只修改一个虚拟主机,误省略 -p 会落到默认虚拟主机 /。权限结果可能被现有连接或通道缓存;修改后应用仍沿用旧结果时,应让该用户断开并重新连接。需要立即撤销泄露账号时,优先删除用户或显式关闭该用户连接,而不是只清空权限。
默认交换机在权限检查中按 amq.default 处理,服务端生成名称通常以 amq.gen 开头。应用确实依赖这些资源时应明确加入正则,不要为了省事扩大为 .*。
排障清单
出现 ACCESS_REFUSED 时先对照失败操作:声明队列或交换机检查 configure,发布检查目标交换机是否命中 write,消费检查队列是否命中 read,绑定队列到交换机则同时检查目标队列的 write 和源交换机的 read。随后执行权限查询并重连应用,排除旧连接缓存。
Windows 使用 rabbitmqctl.bat,参数顺序不变。正则应由单引号保护;在 PowerShell 或 CMD 中需按对应 shell 的转义规则改写引号和反斜杠。
为管理、监控或只读账号设置合适的管理标签。
设置用户标签
用于控制用户能否进入 RabbitMQ 管理 UI 或调用管理 HTTP API,以及进入后可执行的管理范围。标签不授予 AMQP 队列、交换机或消息读写权限;资源权限仍需单独使用 set_permissions 配置。
基本语法
语法为 rabbitmqctl set_user_tags <username> [tag ...]。可用标签通常为 management、policymaker、monitoring、administrator;不传标签会清空该用户的全部标签。该命令是覆盖操作,不是追加操作,因此每次都要写出最终希望保留的完整标签集合。
配置监控只读账号
下面给 ops-monitor 设置 monitoring 标签,并在 /orders 中配置三个空正则,使其能查看管理监控信息,但不能声明资源、发布或消费消息。
rabbitmqctl --quiet set_user_tags 'ops-monitor' monitoring
rabbitmqctl --quiet set_permissions -p '/orders' 'ops-monitor' '^$' '^$' '^$'

rabbitmqctl --silent list_users | awk '$1 == "ops-monitor"'
rabbitmqctl --silent list_user_permissions 'ops-monitor'
预期输出
ops-monitor	[monitoring]
/orders	^$	^$	^$
第一行确认用户标签,第二行确认该虚拟主机的 configure、write、read 均不匹配任何资源。实际列间通常为制表符。
标签选择
management 适合只管理自己有权限访问的虚拟主机和自身连接;policymaker 在此基础上可管理这些虚拟主机的策略和运行时参数;monitoring 可查看所有虚拟主机、节点和集群指标以及其他用户连接;administrator 还能管理用户、虚拟主机和权限,并关闭其他用户连接。
层级标签通常只需保留一个最高所需标签。普通应用账号不需要管理界面时,执行 rabbitmqctl set_user_tags 'orders-app' 清空标签;只做节点监控时优先 monitoring,不要直接使用 administrator。
风险与边界
误授予 administrator 的触发条件是把运维或监控账号直接设为管理员,后果包括创建或删除用户、虚拟主机和权限,以及关闭其他用户连接。安全替代是按职责选择 monitoring 或 policymaker,并继续使用最小化资源权限。
monitoring 不是“只能看自己业务”的普通只读角色,它能查看节点级数据、全部虚拟主机和其他用户连接。只需查看单个业务虚拟主机时,优先使用 management,再用虚拟主机权限限制可见范围。
标签不会改变消息协议权限。用户能登录管理界面但看不到队列,通常是缺少对应虚拟主机权限;用户拥有标签但应用仍报 ACCESS_REFUSED,应检查 configure、write、read 正则,而不是继续提高标签。
排障清单
无法登录管理界面时,依次确认 rabbitmq_management 插件已启用、用户名密码正确、rabbitmqctl list_users 中存在合适标签。能登录但对象列表为空时,执行 rabbitmqctl list_user_permissions <username> 检查虚拟主机授权。标签异常增多或丢失时,回查最近一次 set_user_tags,因为该命令会替换旧标签。
Windows 使用 rabbitmqctl.bat。示例适用于 RabbitMQ 内置用户管理;OAuth、LDAP 等外部认证用户的管理角色通常需要在对应认证或授权后端中映射,不能只依赖本地 set_user_tags。
创建 durable、auto-delete 等属性明确的交换机。
声明交换机
用于在应用启动、部署初始化或故障恢复时确保交换机存在,并明确固定其 type、durable、auto_delete 等属性。重复声明同名且属性完全一致的交换机是幂等操作;属性不一致会关闭当前 AMQP channel。
基本语法
Pika 使用 channel.exchange_declare() 发送 AMQP 0-9-1 Exchange.Declare。常用参数如下:
exchange:交换机名;业务交换机不要使用空字符串,空字符串是 RabbitMQ 内置默认交换机。exchange_type:direct、fanout、topic或headers。durable:为True时,交换机元数据可在节点重启后恢复。auto_delete:为True时,交换机在曾经建立绑定且最后一个绑定被移除后可被自动删除。internal:为True时只允许交换机到交换机路由,生产者不能直接发布。passive:只检查交换机是否存在及属性是否兼容,不创建资源。arguments:扩展参数,例如{"alternate-exchange": "unrouted"}。
主示例
以下脚本声明一个持久化 topic 交换机,再用被动声明确认服务端已接受。运行前需安装 pika,并把生产环境连接串放入 RABBITMQ_URL。
import os

import pika

url = os.getenv(
    "RABBITMQ_URL",
    "amqp://guest:guest@localhost:5672/%2F",
)
params = pika.URLParameters(url)
connection = pika.BlockingConnection(params)

try:
    channel = connection.channel()

    created = channel.exchange_declare(
        exchange="orders.events",
        exchange_type="topic",
        durable=True,
        auto_delete=False,
        internal=False,
    )
    print(created.method.NAME)

    # passive=True 只校验,不会补建缺失的交换机。
    checked = channel.exchange_declare(
        exchange="orders.events",
        exchange_type="topic",
        durable=True,
        auto_delete=False,
        internal=False,
        passive=True,
    )
    print(checked.method.NAME)
finally:
    connection.close()
预期输出:
Exchange.DeclareOk
Exchange.DeclareOk
两行都为 Exchange.DeclareOk,表示创建和被动校验均成功;这不代表绑定、队列或消费者已经就绪。
高频用法
应用启动时通常声明 durable=True, auto_delete=False,使拓扑可以重复初始化。临时测试交换机可使用 durable=False, auto_delete=True,但必须接受连接或绑定消失后资源被清理。
无人接收的消息需要兜底时,可先声明备用交换机,再为主交换机设置 arguments={"alternate-exchange": "unrouted"}。备用交换机必须提前存在,否则声明可能成功,但真正路由时仍无法按预期兜底。
风险与边界
同名交换机已经存在但类型、持久化或自动删除属性不同,会触发 PRECONDITION_FAILED 并关闭当前 channel;不要捕获后继续复用该 channel,应修正拓扑定义并新建 channel。安全做法是把交换机声明集中在一个版本化初始化模块中。
durable=True 只保证交换机元数据可恢复,不保证消息持久化。要提高重启后的可恢复性,还需要持久化队列、持久化消息,并满足对应队列类型的确认与副本要求。
auto_delete=True 适合临时拓扑,但在消费者快速重连或多实例并发初始化时可能出现删除与重建竞态。生产共享交换机优先使用 auto_delete=False,由发布流程显式删除废弃资源。
排障清单
- 报
NOT_FOUND:确认 vhost、交换机名和连接账号是否一致,并检查是否误用了passive=True。 - 报
PRECONDITION_FAILED:对比现有交换机的类型、durable、auto_delete、internal和扩展参数。 - 声明成功但消息未到队列:继续检查绑定键、交换机类型、队列状态和发布时使用的 vhost。
- 生产者被拒绝:确认交换机没有设置
internal=True,并检查账号是否具备目标 vhost 的 write 权限。
兼容性
上述调用适用于 RabbitMQ 的 AMQP 0-9-1 内置交换机类型和 Pika 1.x。管理 CLI 的命令格式可能随工具版本变化,但交换机属性匹配与 channel 关闭语义保持一致。
根据精确路由、广播、模式匹配或消息头选择交换机类型。
选择交换机类型
根据消息应当如何匹配队列来选择类型:精确键用 direct,全部广播用 fanout,点分词模式用 topic,按多个消息头字段匹配用 headers。先确定路由规则,再声明交换机和绑定,避免上线后因类型冲突无法原地修改。
快速选择
| 类型 | 匹配依据 | 典型场景 | 关键边界 |
|---|---|---|---|
direct |
routing key 与 binding key 完全相等 | 状态码、任务类别、固定命令 | 不支持通配符 |
fanout |
忽略 routing key,投递到所有绑定 | 缓存失效、配置广播、事件通知 | 每个绑定队列都会收到副本 |
topic |
点分词模式,* 匹配一个词,# 匹配零个或多个词 |
order.created.cn 一类分层事件 |
命名不规范会导致模式失控 |
headers |
消息 headers 与绑定参数按 x-match 比较 |
多维属性组合且不适合 routing key | 比较有类型差异,运维可读性较低 |
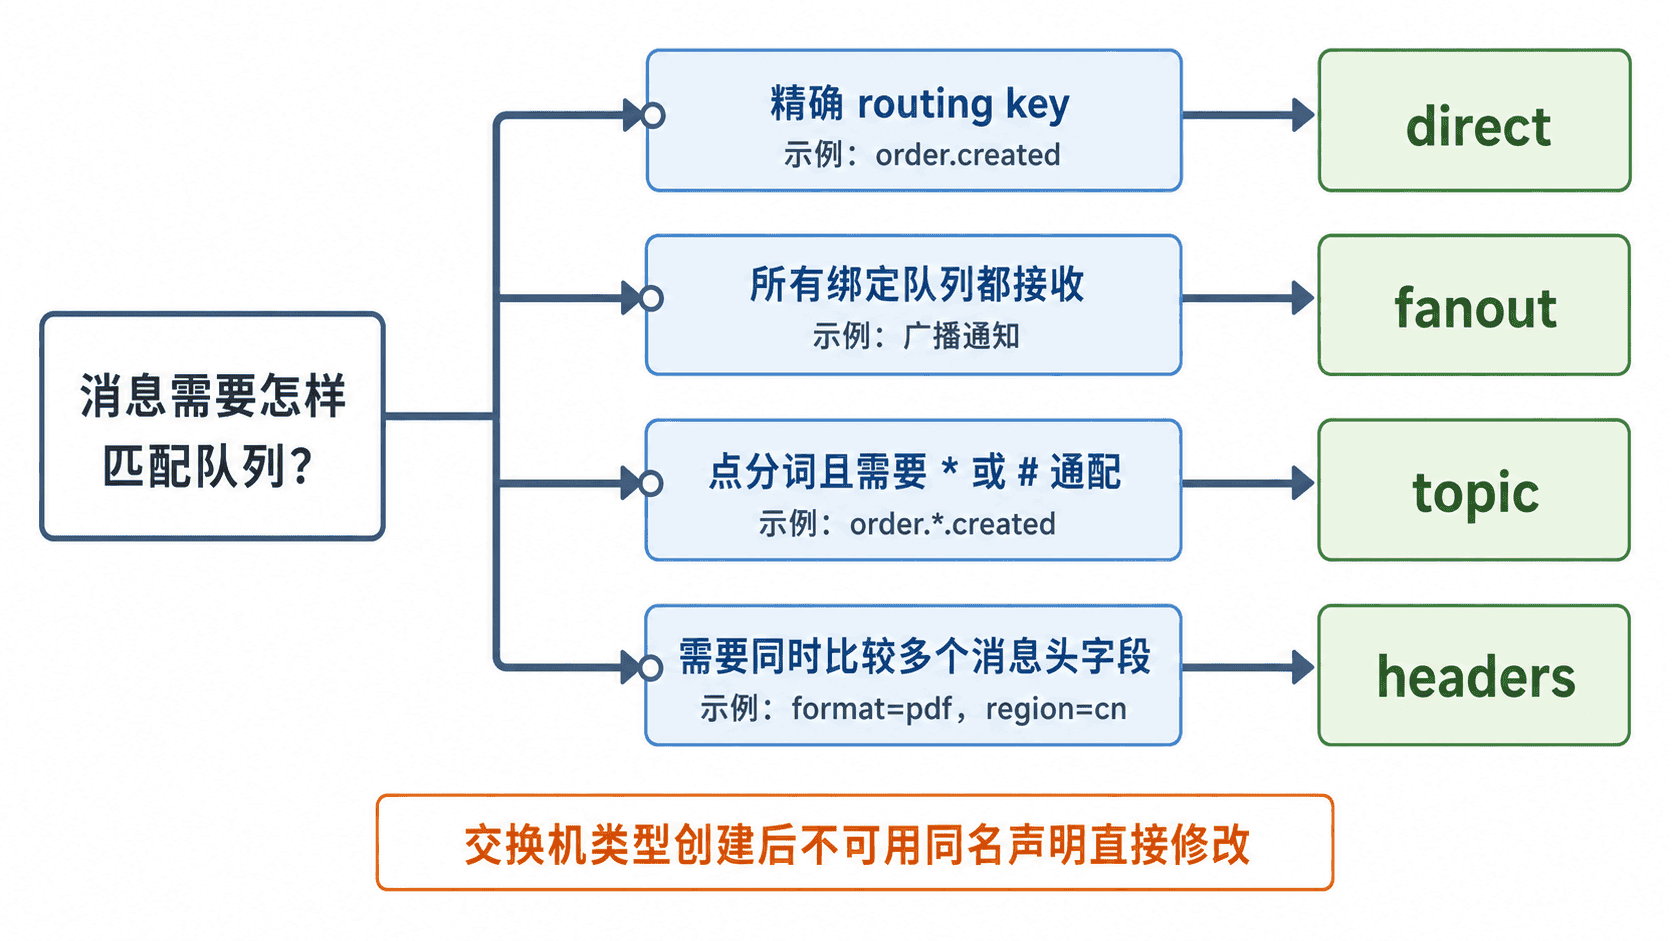
可运行对比
以下脚本为四种类型各创建一个临时交换机和独占队列,发布一条能够命中的消息,再同步读取结果。交换机名带随机后缀,避免与已有拓扑冲突。
import os
import uuid

import pika

url = os.getenv(
    "RABBITMQ_URL",
    "amqp://guest:guest@localhost:5672/%2F",
)
connection = pika.BlockingConnection(pika.URLParameters(url))
channel = connection.channel()
suffix = uuid.uuid4().hex[:8]

def declare_publish_receive(
    exchange_type,
    binding_key,
    routing_key,
    headers=None,
):
    exchange = f"demo.{exchange_type}.{suffix}"
    channel.exchange_declare(
        exchange=exchange,
        exchange_type=exchange_type,
        durable=False,
        auto_delete=True,
    )
    queue = channel.queue_declare(
        queue="",
        exclusive=True,
        auto_delete=True,
    ).method.queue

    # headers 交换机用绑定参数匹配;其他类型使用 binding key。
    bind_args = (
        {"x-match": "all", **headers}
        if exchange_type == "headers" and headers
        else None
    )
    channel.queue_bind(
        queue=queue,
        exchange=exchange,
        routing_key=binding_key,
        arguments=bind_args,
    )

    properties = pika.BasicProperties(headers=headers) if headers else None
    channel.basic_publish(
        exchange=exchange,
        routing_key=routing_key,
        body=exchange_type.encode(),
        properties=properties,
    )

    method, _, body = channel.basic_get(queue=queue, auto_ack=True)
    result = body.decode() if method else "NO_MATCH"
    print(f"{exchange_type}: {result}")

try:
    declare_publish_receive("direct", "order.created", "order.created")
    declare_publish_receive("fanout", "", "ignored")
    declare_publish_receive("topic", "order.*", "order.created")
    declare_publish_receive(
        "headers",
        "",
        "",
        {"format": "pdf", "region": "cn"},
    )
finally:
    connection.close()
预期输出:
direct: direct
fanout: fanout
topic: topic
headers: headers
四行都返回对应类型,说明每种绑定规则均命中。实际交换机和临时队列名称包含随机值,但脚本不输出这些动态名称。
选择边界
direct 最容易排查,业务类别有限且稳定时优先使用。一个队列可以绑定多个精确键,不必为了多个固定值立即切换到 topic。
fanout 会复制消息到每个绑定队列;它不是“多个消费者共同分担一条消息”。负载均衡应让多个消费者消费同一个队列,而不是为每个消费者建立独立队列。
topic 的 routing key 应使用稳定的点分层级,例如 业务。事件。区域。* 只匹配一个词,# 可匹配零个或多个词;过宽的 # 绑定可能造成意外广播和流量放大。
headers 忽略 routing key。x-match=all 要求所有条件满足,x-match=any 只需一个条件满足;字符串、整数和字节值可能被视为不同类型,生产者与绑定配置必须统一编码。
风险与排障
交换机类型在创建后不能通过同名重新声明修改。强行把既有 direct 改成 topic 会触发 PRECONDITION_FAILED 并关闭 channel;安全做法是创建新名称、迁移绑定和生产者,再下线旧交换机。
消息未路由时,先确认发布和绑定位于同一 vhost,再核对 exchange 名称、routing key、binding key 和 headers 类型。需要捕获无法路由的消息时,可使用 mandatory 返回机制或备用交换机,不要仅依赖生产者“发送成功”的返回值。
空字符串交换机名代表 RabbitMQ 内置默认 direct 交换机,不能重新声明或删除。它会按队列名路由,适合直接投递到已知队列,不适合作为可管理的业务交换机。
兼容性
direct、fanout、topic 和 headers 是 AMQP 0-9-1 内置类型。插件可能增加其他类型,但需要额外部署和一致的集群配置;通用业务拓扑优先使用内置类型。
创建名称、持久化、排他性和自动删除属性明确的队列。
声明队列
在应用启动或拓扑初始化时声明队列,并把名称、持久化、排他性和自动删除属性写死。相同属性的重复声明是幂等操作;同名队列只要有一个属性不同,RabbitMQ 就会关闭当前信道并返回 PRECONDITION_FAILED。
基本语法
以 Pika 的 AMQP 0-9-1 客户端为例,核心调用是 channel.queue_declare(queue, durable, exclusive, auto_delete, arguments)。
| 参数 | 作用 | 常用取值 |
|---|---|---|
queue |
队列名;空字符串表示由服务端生成 | 业务队列用稳定名称,临时队列用 "" |
durable |
Broker 重启后是否保留队列定义 | 长期业务队列通常为 True |
exclusive |
是否仅允许声明它的连接使用;连接关闭即删除 | RPC 回调或连接私有队列用 True |
auto_delete |
队列至少有过一个消费者后,最后一个消费者离开时删除 | 临时消费队列可设为 True |
主示例
前置条件:已安装 pika,本机 RabbitMQ 可通过 guest/guest 连接。生产环境应通过 AMQP_URL 注入专用账号和 TLS 地址。
import os
import pika

amqp_url = os.getenv(
    "AMQP_URL",
    "amqp://guest:guest@127.0.0.1:5672/%2F",
)

connection = pika.BlockingConnection(pika.URLParameters(amqp_url))
try:
    channel = connection.channel()
    result = channel.queue_declare(
        queue="orders.created.v1",
        durable=True,
        exclusive=False,
        auto_delete=False,
        # 显式固定类型,避免虚拟主机默认队列类型变化后产生漂移。
        arguments={"x-queue-type": "classic"},
    )
    print(
        f"queue={result.method.queue} "
        f"messages={result.method.message_count} "
        f"consumers={result.method.consumer_count}"
    )
finally:
    connection.close()
预期输出(首次声明且队列为空):
queue=orders.created.v1 messages=0 consumers=0messages 和 consumers 是声明完成瞬间的计数;队列已经在使用时,实际值可能不同。
高频组合
| 场景 | queue |
durable |
exclusive |
auto_delete |
|---|---|---|---|---|
| 长期业务队列 | 固定名称 | True |
False |
False |
| RPC 回调或连接私有队列 | "" |
False |
True |
True |
| 空闲后自动清理的共享队列 | 固定名称 | True |
False |
False,另配 x-expires |
临时独占队列应读取 result.method.queue 取得服务端生成的名称,不要自行拼接随机名。共享队列若需要“长时间无人使用后删除”,使用队列 TTL x-expires,不要误以为 auto_delete 会删除从未有过消费者的队列。
风险与边界
durable=True 只保证队列定义可跨 Broker 重启,不会自动把消息变成持久消息;生产者仍需设置消息持久化并使用 publisher confirms。exclusive=True 与长期持久化语义冲突,连接断开后队列仍会删除。
修改已有队列的类型、持久化或自动删除属性时,直接重声明会触发信道异常。安全做法是先确认队列是否为空、停止生产消费、迁移或重建新队列,再切换绑定和客户端;不要在生产环境直接删除有积压的队列。
排障清单
遇到声明失败时依次确认:虚拟主机是否存在、账号是否具备 configure 权限、同名队列属性是否一致、x-queue-type 是否受当前版本支持。看到 inequivalent arg 时,应查询现有队列定义并对比代码参数,而不是反复重试。
兼容性
RabbitMQ 4.3 起默认禁止声明“非持久且非排他”的 classic 队列。需要临时队列时优先使用非持久独占队列;需要共享但可回收的队列时使用持久队列加 x-expires。
在 classic、quorum 和 stream 队列之间选择合适的存储模型。
选择队列类型
在声明队列前先确定存储模型:需要临时性和完整 AMQP 队列特性时选 classic,需要复制与高数据安全时选 quorum,需要回放、多订阅者独立读取或超长积压时选 stream。队列类型创建后不可原地修改。
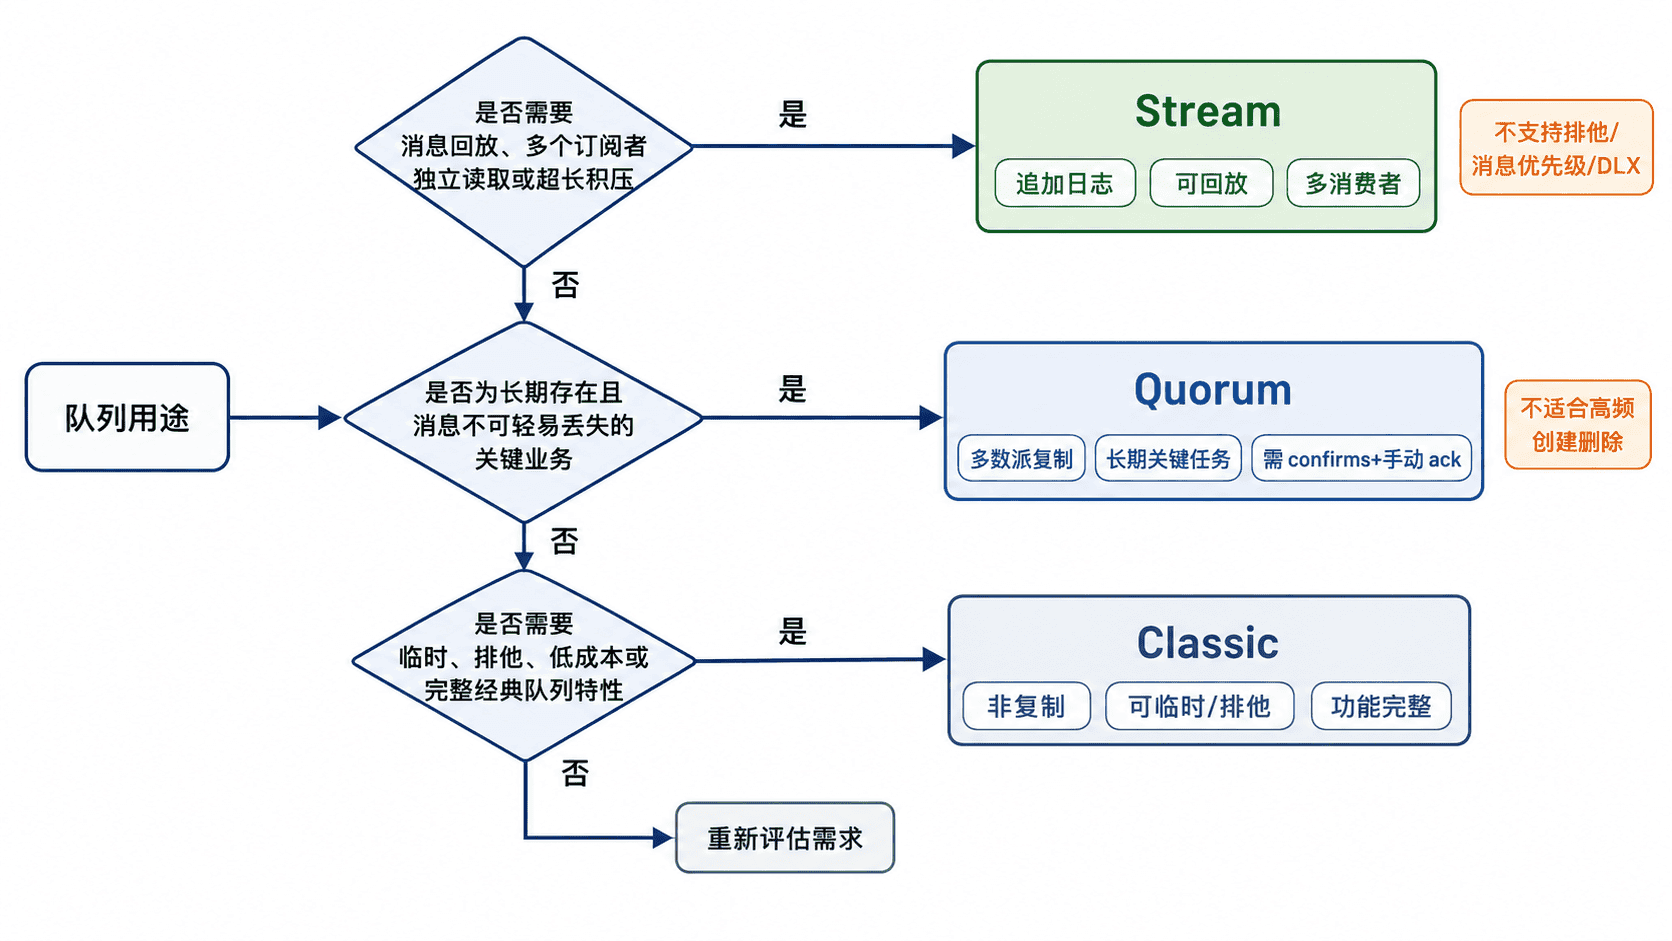
快速对比
| 类型 | 存储与复制 | 消费模型 | 优先选择场景 | 关键限制 |
|---|---|---|---|---|
classic |
RabbitMQ 4.x 中默认不复制 | 消费确认后消息通常从队列移除 | 临时或独占队列、低价值任务、需要优先级/TTL/DLX 等完整特性 | 节点故障时缺少队列副本,关键数据不应只依赖它 |
quorum |
基于多数派一致性的复制队列 | 与普通队列相同,确认后移除 | 订单、账务指令等长期存在且要求高可用的数据 | 必须持久、不能排他;不适合高频创建删除和极长积压 |
stream |
持久化复制的追加日志 | 按偏移读取,消息保留到命中保留策略 | 回放、事件日志、大吞吐、多消费者独立读取 | 必须持久、不能排他;不支持消息优先级和传统 DLX |
默认选择原则是:关键任务优先 quorum;需要回放或大规模积压优先 stream;只有明确接受单副本风险、需要临时队列或 classic 独有特性时才选 classic。
声明并验证
下面通过 Management HTTP API 在默认虚拟主机 / 中各声明一个队列,并立即读取实际类型。前置条件:管理插件已启用,已安装 curl 与 jq,命令从 RabbitMQ 本机执行。
set -euo pipefail

API="${RABBITMQ_API:-http://127.0.0.1:15672}"
AUTH="${RABBITMQ_AUTH:-guest:guest}"

declare_and_show() {
  name="$1"
  type="$2"

  # PUT 为幂等声明;同名队列属性不一致时会直接失败。
  payload=$(printf '{"durable":true,"auto_delete":false,"arguments":{"x-queue-type":"%s"}}' "$type")
  curl -fsS -u "$AUTH" -H "content-type: application/json" -X PUT "$API/api/queues/%2F/$name" -d "$payload" -o /dev/null

  curl -fsS -u "$AUTH" "$API/api/queues/%2F/$name" | jq -c '{name,type,durable,auto_delete}'
}

declare_and_show "demo.classic" "classic"
declare_and_show "demo.quorum" "quorum"
declare_and_show "demo.stream" "stream"
预期输出:
{"name":"demo.classic","type":"classic","durable":true,"auto_delete":false}
{"name":"demo.quorum","type":"quorum","durable":true,"auto_delete":false}
{"name":"demo.stream","type":"stream","durable":true,"auto_delete":false}
实际管理端口、账号和虚拟主机可能不同;非默认虚拟主机必须对路径段进行 URL 编码。guest 账号默认仅允许从本机连接,生产环境应使用最小权限账号并避免把密码硬编码到脚本。
选择边界
quorum 队列只有在生产者使用 publisher confirms、消费者使用手动确认时,复制与故障恢复能力才能转化为端到端数据安全。临时回复队列、高频拓扑抖动或极低延迟场景通常更适合 classic。
stream 是日志而不是“消费即删除”的普通队列。必须配置 x-max-age 或 x-max-length-bytes 等保留策略,否则磁盘数据会持续增长。消费者还需要维护偏移量,不能把现有普通队列消费者无修改地当作回放消费者。
风险与迁移
x-queue-type 在创建后不可修改,虚拟主机默认队列类型也只影响新声明。若选型错误,安全方案是创建新名称的目标类型队列,双写或使用受控迁移链路,核对积压和消费者进度后再切换;直接删除旧队列会丢失未消费消息。
RabbitMQ 4.x 已移除 classic 镜像队列,classic 应按非复制队列评估。升级自 3.13 或更早版本时,先盘点旧镜像策略、客户端硬编码参数以及队列特性兼容性,再迁移到 quorum 或 stream。