
计算机网络 / 技术文章
图解 TCP 三次握手与四次挥手
线上遇到连接超时、SYN_RECV 堆积、TIME_WAIT 暴增或 Connection reset by peer 时,只背 SYN、ACK、FIN 的顺序并不能定位问题。理解 TCP 如何同步序列号、维护连接状态和关闭两个独立方向后,就能从状态反推故障发生在哪一段。
先看懂 seq、ack 与 SYN/FIN
TCP 不是按“消息条数”保证可靠,而是把数据放进双方各自独立的序列号空间。seq 表示本段数据起点,ack 表示“我下一步希望收到的序号”。
有一条规则足以解释握手和挥手中的大多数 +1:
确认号 = 对方已连续收到的最后一个序号之后的位置。
普通 ACK 本身不占序列号;SYN 和 FIN 虽然通常不携带应用数据,但各自占用一个序列号。因此收到 SYN, seq=x 后,正确确认号是 ack=x+1;收到 FIN, seq=u 后也是 ack=u+1。
三次握手为什么恰好三次
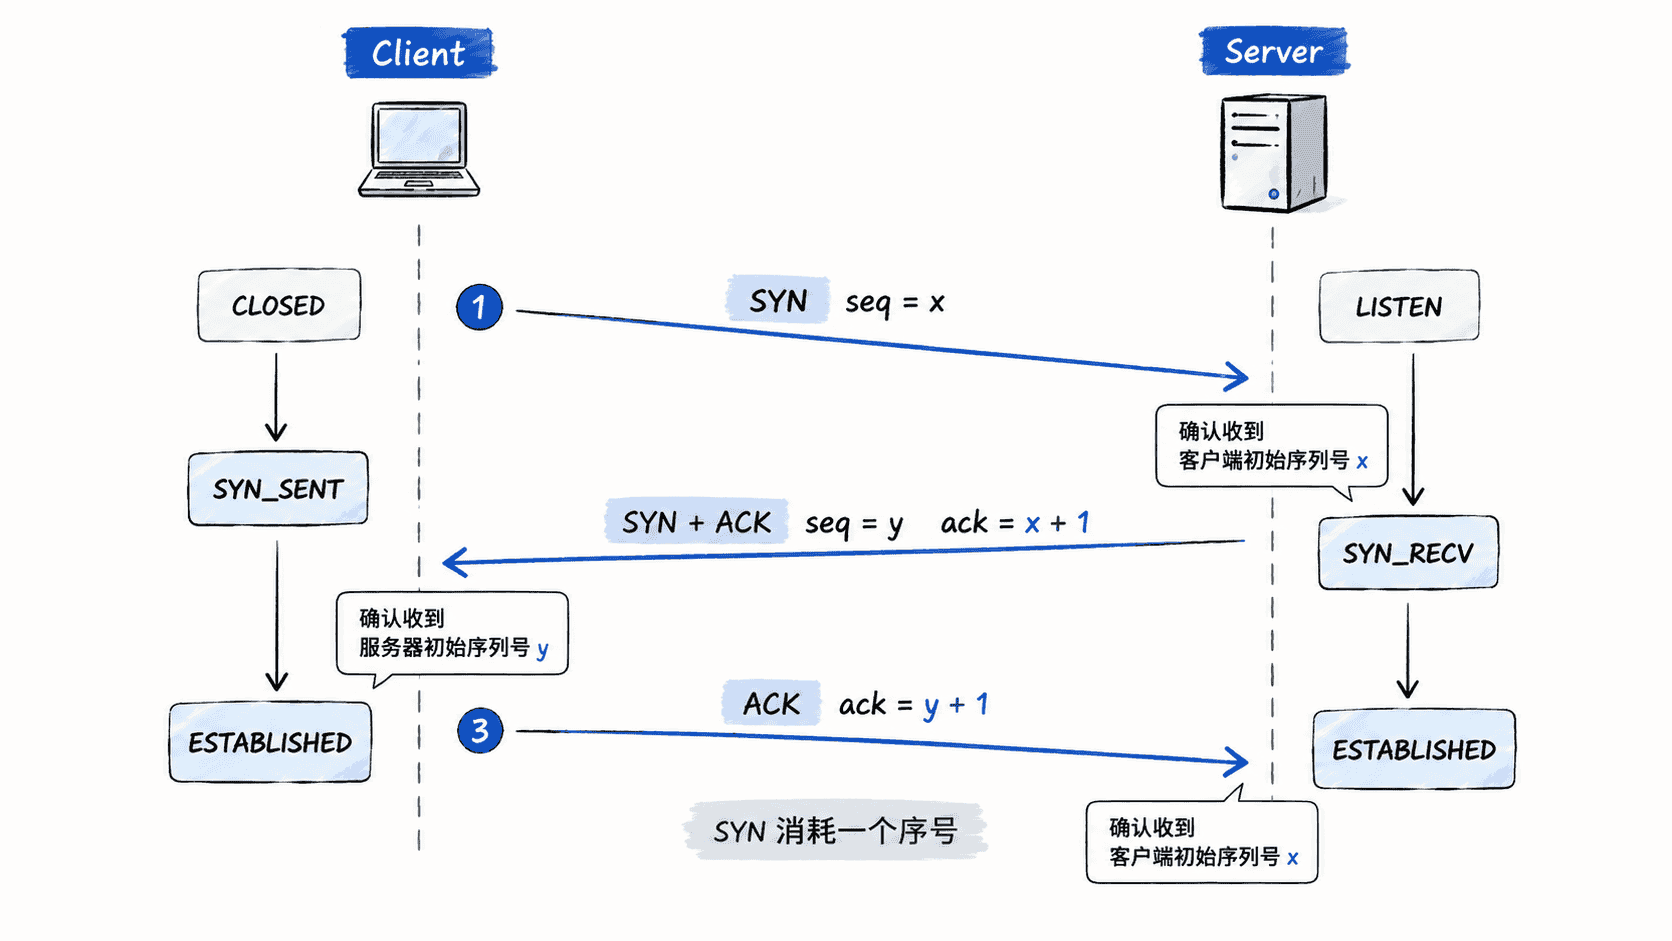
三次握手真正完成的是两件事:交换双方的初始序列号(ISN),并确认对方已经收到自己的 ISN。客户端选 x,服务端选 y,双方都必须既“告诉对方我的序号”,又“收到对方对这个序号的确认”。
两次不够的关键,不只是“确认双方能收发”。服务端收到一个 SYN 时,无法仅凭这一个报文判断它是不是网络中迟到的旧副本。第三个报文让发起方对服务端给出的序列号进行确认,也使旧连接请求能够被识别并拒绝,避免旧 SYN 被误当成一条完整的新连接。
四次又没有必要,因为服务端“确认客户端的 SYN”和“发送自己的 SYN”没有应用层等待关系,通常可以合并成一个 SYN+ACK。于是四个逻辑动作被压缩成三个 TCP 段。
握手报文丢失时会依赖重传定时器恢复,但不要死记固定的 1s → 2s → 4s。Linux 的具体重传节奏和总超时受内核版本及 tcp_syn_retries、tcp_synack_retries、tcp_syn_linear_timeouts 等参数影响;排障时应读取当前机器配置,而不是套一个固定秒数。
SYN_RECV 堆积要看两级队列
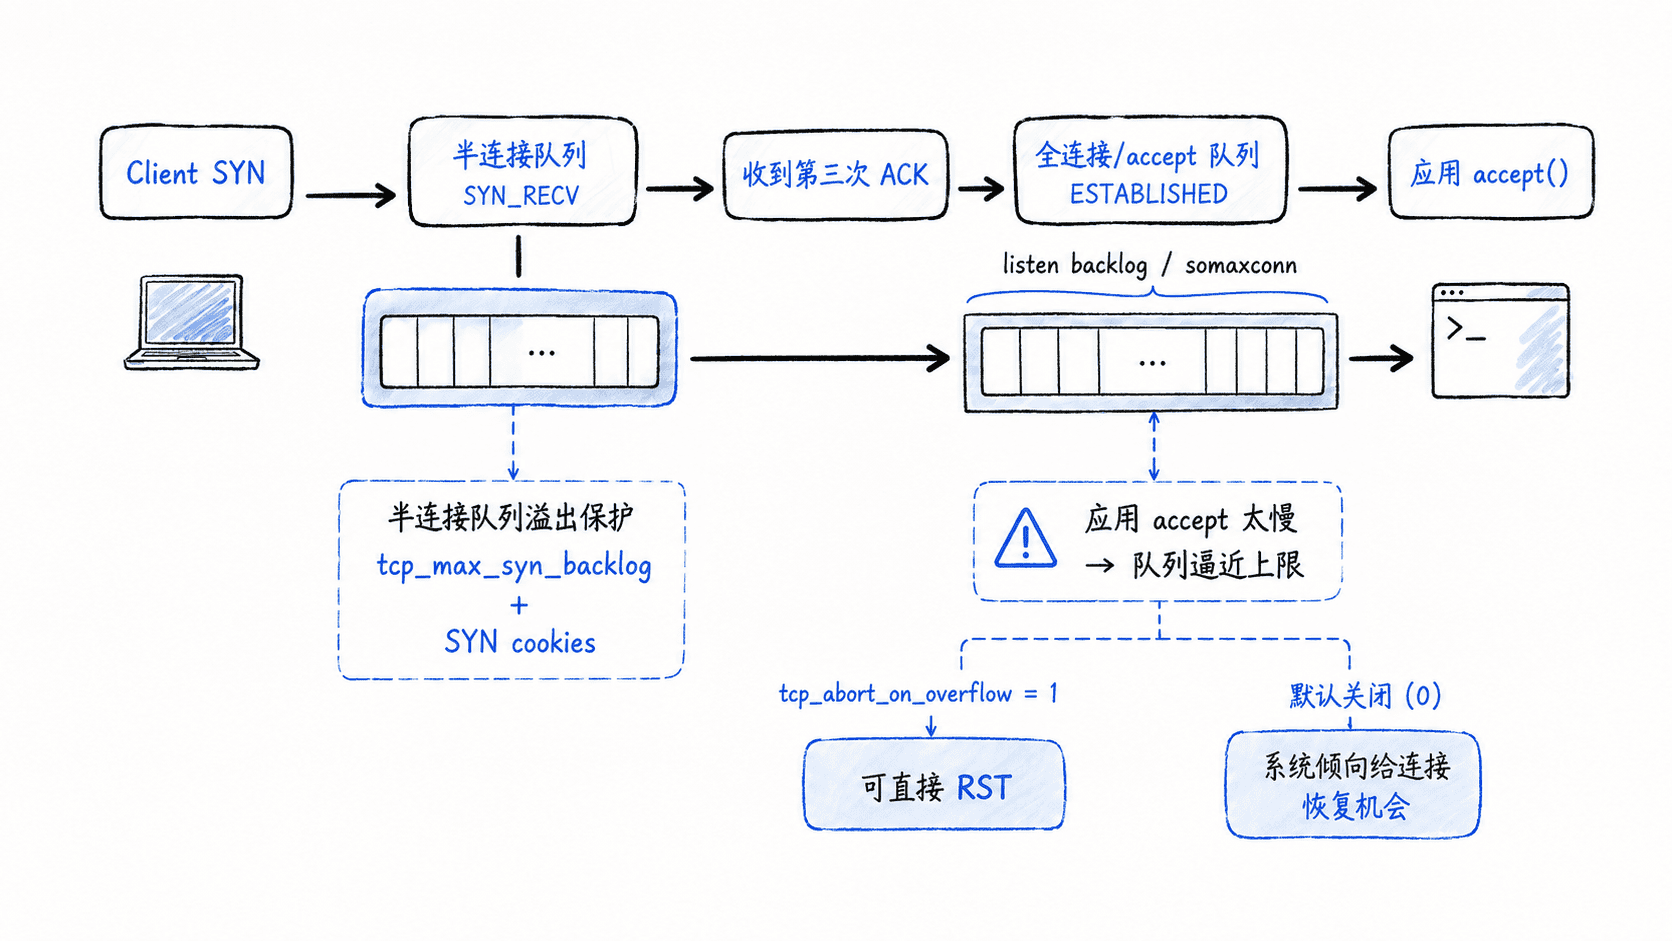
服务端监听一个端口时,需要区分两个阶段:
- 收到 SYN、还没确认第三次 ACK 的请求处于
SYN_RECV,受tcp_max_syn_backlog等机制约束; - 握手完成、但应用还没调用
accept()取走的连接进入 accept 队列,其上限受应用传给listen()的 backlog 与系统somaxconn共同影响。
因此“连接建立慢”不能只看一个队列。大量 SYN_RECV 更像是握手没有完成:可能是 SYN Flood、回程网络异常、客户端消失或服务端处理能力不足。accept 队列持续打满,则更应检查应用为什么取连接太慢,例如事件循环阻塞、线程池耗尽、长时间 GC 或下游拖住请求处理。
SYN cookies 是半连接队列受压时的防护手段,不应被当成正常高并发容量规划。它解决的是 SYN Flood 场景下“不为每个 SYN 都保存状态”的问题,而不是替应用层吞吐不足兜底。
四次挥手其实是两个方向分别关闭
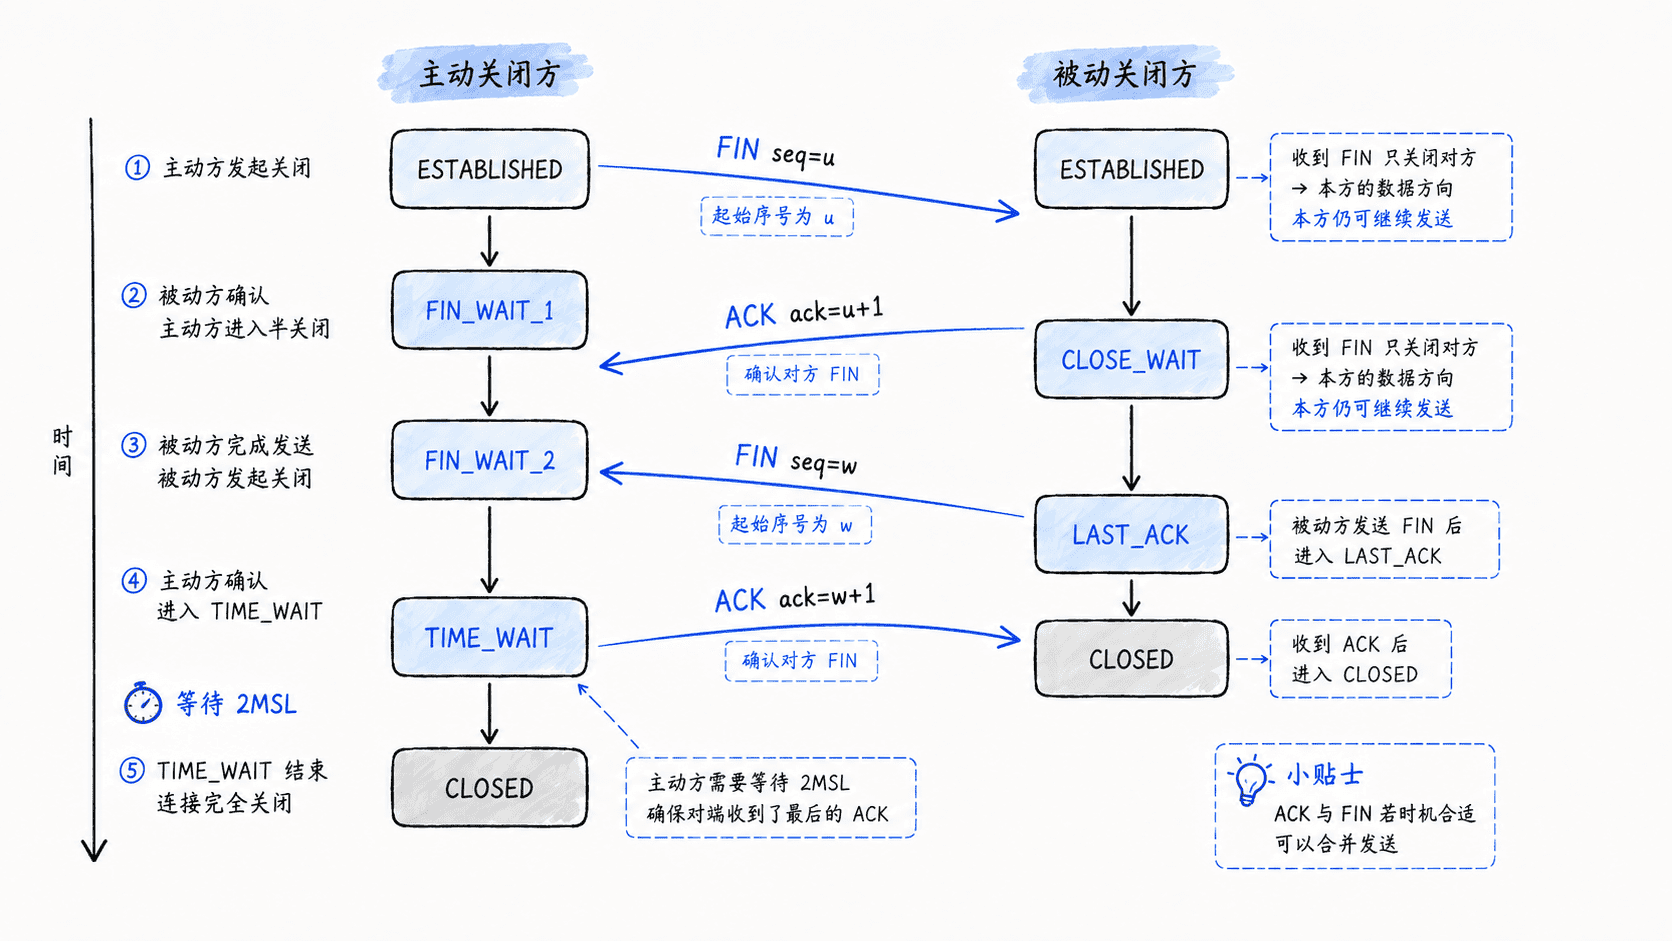
TCP 是全双工字节流,A→B 与 B→A 是两个独立方向。主动方发送 FIN,只表示“我这一方向没有更多数据了”,并不要求对方立刻也关闭自己的发送方向。
所以被动方收到 FIN 后会先 ACK,并进入 CLOSE_WAIT;它仍可以把尚未发送完的数据写给主动方。等应用真正调用 close(),被动方再发送自己的 FIN,主动方确认后进入 TIME_WAIT。
这也是为什么常见关闭过程是四段而不是像握手一样合成三段:第二个 ACK 往往由内核立即发出,而第三个 FIN 取决于被动方应用何时结束发送,两者之间可能隔着真实业务处理时间。
如果被动方收到 FIN 时恰好也准备关闭,ACK 与自己的 FIN 可以出现在同一个 TCP 段中,于是抓包可能只看到三段关闭报文。这是正常现象,不代表“少挥手了一次”。
TIME_WAIT、CLOSE_WAIT 与 RST 各说明什么
TIME_WAIT 出现在主动完成关闭的一侧。最后一个 ACK 发出后仍保留连接状态,主要为了两件事:如果对端 FIN 因最后 ACK 丢失而重传,可以再次回复 ACK;同时给旧连接残留报文足够时间从网络中消失,降低相同四元组很快复用时被旧报文干扰的风险。
协议语义是等待 2MSL。Linux 常见实现中的 TIME_WAIT 持续时间通常约一分钟,但不要把“2MSL 永远等于 60 秒”当成跨系统常量。大量 TIME_WAIT 也不等于故障,更值得关注的是短连接创建速率、临时端口耗尽和是否缺少连接复用。
优先治理顺序通常是:HTTP keep-alive 或 HTTP/2/HTTP/3 复用、稳定的下游连接池、减少无意义的频繁建连。tcp_tw_reuse 属于内核级优化参数,现代 Linux 还区分全局复用与仅 loopback 复用,并受复用延迟等条件约束,不适合作为“消灭 TIME_WAIT”的通用开关。
CLOSE_WAIT 则说明对端已经发 FIN,本端内核也已经确认,但本端应用还没有完成关闭。少量短暂存在很正常;如果数量持续增长且长时间不下降,应优先检查异常分支漏关连接、响应体未正确消费、连接池归还失败或业务线程卡住。
RST 表示异常终止,不走正常 FIN 关闭流程。常见来源包括:访问无人监听的端口;应用使用 abortive close;本端关闭时仍有未读取的接收数据导致实现选择 reset;监听队列溢出且启用了 tcp_abort_on_overflow;以及 LB、防火墙等中间设备主动清理会话。单看到 Connection reset by peer 不能判断根因,必须确认哪一端先发 RST。
线上排查按状态、队列、报文三层走
先用 ss 判断“是哪种状态在堆积”,再看监听队列是否逼近上限,最后才抓包确认 SYN、FIN、RST 是在哪一端消失或出现。下面这组命令可以作为 Linux 主机上的第一轮检查:
PORT=8080

echo "== TCP state count =="
ss -ant | awk 'NR>1 {++s[$1]} END {for (k in s) print k, s[k]}' | sort

echo "== Listen queue =="
ss -lnt "sport = :${PORT}"

echo "== Related kernel settings =="
sysctl   net.ipv4.tcp_syncookies   net.ipv4.tcp_max_syn_backlog   net.core.somaxconn   net.ipv4.tcp_abort_on_overflow
预期输出:
== TCP state count ==
CLOSE-WAIT <COUNT>
ESTAB <COUNT>
LISTEN <COUNT>
SYN-RECV <COUNT>
TIME-WAIT <COUNT>

== Listen queue ==
State  Recv-Q  Send-Q  Local Address:Port  Peer Address:Port
LISTEN <CURRENT> <LIMIT> 0.0.0.0:8080       0.0.0.0:*

== Related kernel settings ==
net.ipv4.tcp_syncookies = <VALUE>
net.ipv4.tcp_max_syn_backlog = <VALUE>
net.core.somaxconn = <VALUE>
net.ipv4.tcp_abort_on_overflow = <VALUE><COUNT>、<CURRENT>、<LIMIT> 与 <VALUE> 都取决于当前主机。对监听 socket,Recv-Q 可以帮助观察等待应用 accept() 的连接积压,Send-Q 可用于对照监听 backlog 上限。
接下来按现象缩小范围:SYN_RECV 高先查握手与半连接压力;监听 Recv-Q 长期逼近上限先查应用 accept 能力;CLOSE_WAIT 高查应用未关闭连接;TIME_WAIT 高查谁在主动关闭以及是否存在短连接风暴;出现 RST 时用抓包确认发送方,再对齐应用日志、LB 日志和同一四元组的时间线。
真正需要记住的不是“三次”和“四次”这两个数字,而是 TCP 的两个约束:建立连接时,双方必须确认彼此的初始序列号;关闭连接时,两个数据方向必须分别结束。 一旦把状态机和这两个约束对应起来,SYN_RECV、CLOSE_WAIT、TIME_WAIT 与 RST 就不再是孤立名词,而是一条可以顺着倒推根因的连接生命周期。