
Redis 与缓存 / 技术文章
Redis 分布式锁到底解决了什么问题
这篇文章面向已经会用 Redis、但对“分布式锁到底解决什么”还停留在 SETNX 层面的后端开发者。你会理解它保护的是跨进程共享资源的互斥访问,掌握正确加锁、解锁、超时和续期的基本边界,并知道哪些一致性问题不能靠一把 Redis 锁解决。
分布式锁解决的是跨实例互斥
单机程序里,synchronized、ReentrantLock 只能约束同一个 JVM 进程内的线程。
一旦服务部署成多个实例,请求可能同时落到不同机器。此时每个实例都有自己的本地锁,它们彼此看不见,因此无法阻止多个进程同时修改同一份共享资源。
典型场景包括:
- 同一个订单只能被一个实例执行一次关键状态变更
- 同一个定时任务只允许集群中的一个节点执行
- 同一个用户的某类操作需要串行化
- 多实例同时重建同一个热点缓存时,只允许一个实例回源
Redis 分布式锁的核心作用就是:让不同进程围绕同一个锁 Key 竞争,并在某一时刻只允许一个持有者进入临界区。
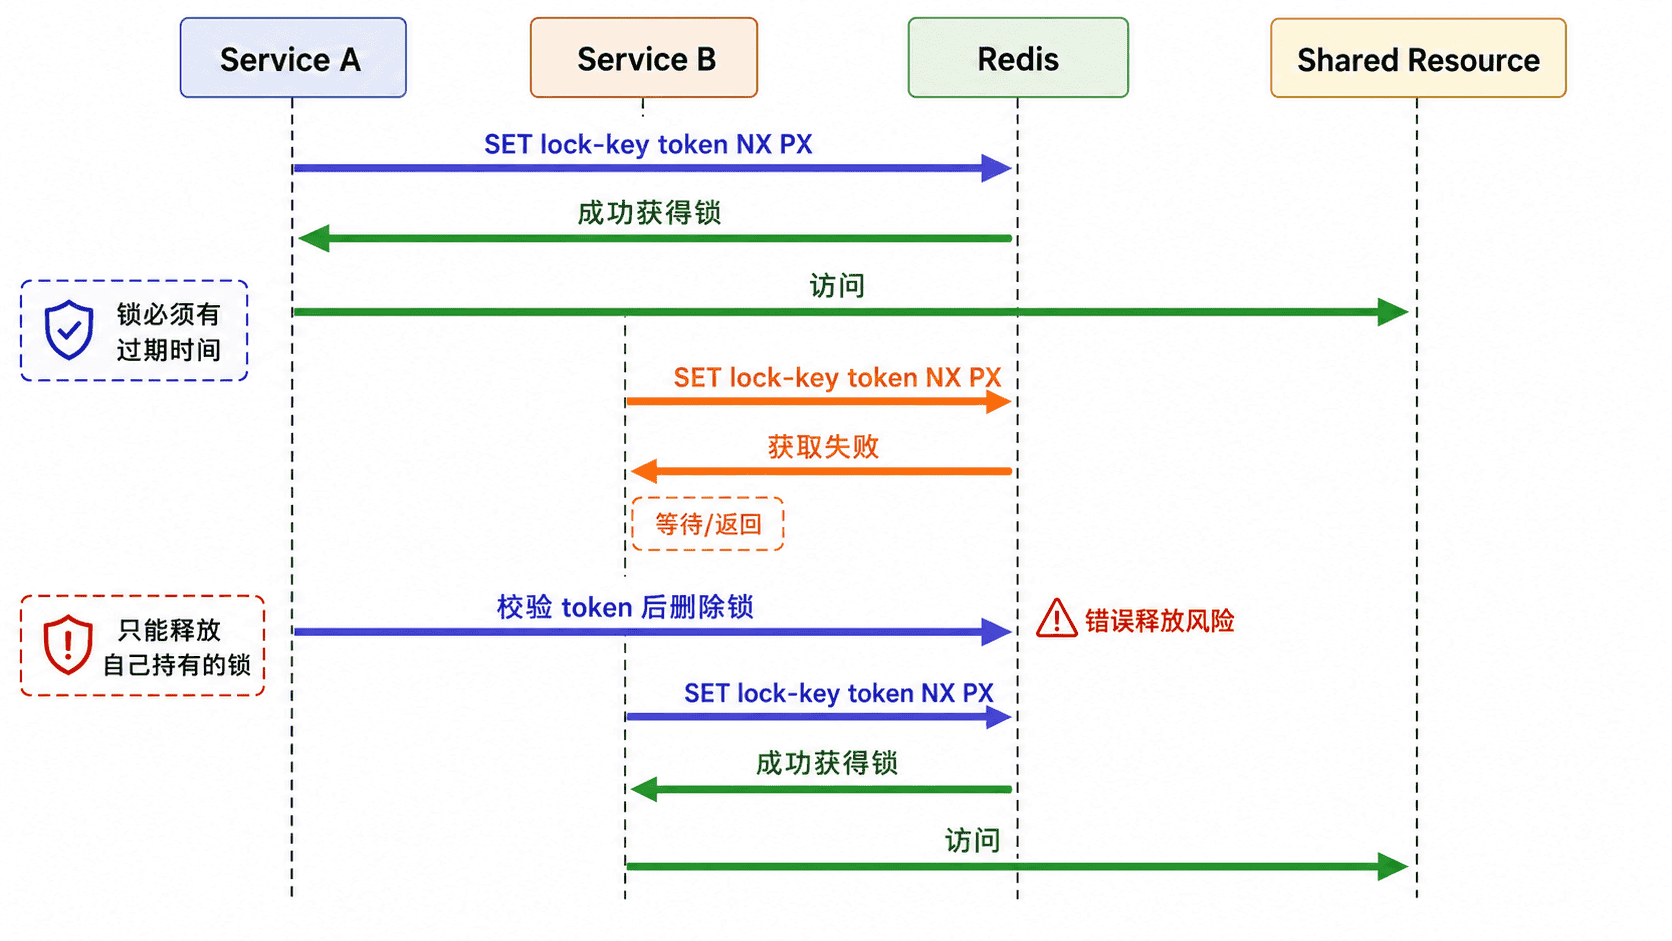
正确加锁至少要同时满足互斥和自动过期
Redis 中常见的基础加锁方式是使用 SET 的 NX 和 PX 参数:
redis-cli SET lock:order:<ID> <TOKEN> NX PX 30000预期输出:
OK如果锁已经被其他实例持有,则不会返回 OK。
这里有三个关键点:
NX:只有 Key 不存在时才写入,保证竞争者只有一个成功<TOKEN>:每个持锁者生成唯一值,用来证明“这把锁是我的”PX 30000:设置 30 秒过期,避免进程崩溃后锁永久残留
如果只用 SETNX 而不设置过期时间,那么持锁进程一旦宕机,锁就可能永远无法释放。
解锁不能直接 DEL
最常见的错误,是业务执行完成后直接:
redis-cli DEL lock:order:<ID>预期输出:
(integer) 0 或 1这条命令本身能执行,但作为分布式锁释放逻辑并不安全。
假设 Service A 获取锁后执行太久,锁已经自动过期;随后 Service B 获取了同一个锁。此时 Service A 执行完毕,如果直接 DEL,就会把 Service B 的锁删掉。
因此解锁必须先确认锁里的 <TOKEN> 仍然属于自己,再删除。检查和删除也必须保持原子性,通常使用 Lua 脚本:
redis-cli EVAL "if redis.call('GET', KEYS[1]) == ARGV[1] then return redis.call('DEL', KEYS[1]) else return 0 end" 1 lock:order:<ID> <TOKEN>预期输出:
(integer) 1返回 1 表示当前持锁者成功释放自己的锁;返回 0 表示锁已经不存在,或锁已经属于其他持有者。
锁过期时间太短和太长都有问题
锁必须过期,但 TTL 并不是随便填一个数字。
如果过期时间太短,业务还没执行完,锁已经自动释放,第二个实例就可能进入临界区,最终出现两个实例同时执行。
如果过期时间太长,持锁实例真的宕机后,其他请求又要等待很久才能恢复。
常见处理方式有两种:
- 业务执行时间有明确上限时,直接设置一个带安全余量的 TTL
- 执行时间不可预测时,在持锁期间定期续期,也就是常说的 watchdog
续期同样必须确认锁仍然属于当前持有者,不能无条件延长某个同名 Key 的 TTL。
分布式锁解决不了业务幂等和最终一致性
分布式锁很容易被过度使用。
它能限制“同一时间只有一个执行者”,但它不能自动保证:
- 请求只执行一次
- 网络超时后不会重复提交
- 数据库事务一定成功
- 消息不会重复消费
- Redis 与数据库天然强一致
- 锁失效后旧持有者不会继续写数据
例如支付回调即使加了分布式锁,也仍然需要业务幂等键或唯一约束。因为一次请求执行完成后,锁会释放,下一次重复回调仍然可以再次获取锁。
所以互斥和幂等是两件不同的事。
高正确性场景还要考虑锁失效后的旧持有者
还有一个更隐蔽的问题:即使锁已经过期,旧持有者可能并不知道。
例如 Service A 因 GC Pause 或网络抖动暂停很久,Redis 中的锁已经过期;Service B 获取新锁并开始工作。随后 Service A 恢复执行,它仍可能继续修改共享资源。
这时,仅靠 Redis 锁本身无法阻止“过期持有者”继续写。
对资金、库存、调度等高正确性场景,可以考虑引入 fencing token:每次成功获取锁时同时拿到一个单调递增版本号,下游资源只接受版本号更大的请求。
这样即使旧持有者恢复执行,它携带的旧版本号也会被拒绝。
什么时候才值得使用分布式锁
判断是否需要分布式锁,可以先问三个问题:
- 是否存在多个进程或节点同时操作同一资源?
- 这些操作是否不能并发执行?
- 是否没有更简单的数据库原子操作、唯一约束或消息串行化方案?
如果数据库的一条原子 SQL 就能解决问题,通常没必要额外引入 Redis 锁。
如果真正需要跨实例互斥,那么实现至少要做到:
- 加锁原子
- 锁有 TTL
- 每个持有者有唯一 token
- 解锁时校验 token
- 续期时校验持有者
- 失败和超时路径可观测
- 高正确性场景考虑 fencing token
最终可以记住一句话:Redis 分布式锁解决的是“多个进程同时抢同一资源时,谁先进入临界区”的问题。 它不是万能一致性方案,真正可靠的设计还需要幂等、事务、版本控制和业务约束共同兜底。