
HTTP 与 Web 标准 / 技术文章
HTTPS 原理详解
HTTPS 解决的是“浏览器如何确认对方身份,并在不可信网络中安全传输 HTTP 数据”的问题,适合网络初学者、开发者和运维人员。读完后,你将能解释证书校验、TLS 1.3 握手、会话密钥生成,以及 HTTPS 能保护和不能保护的边界。
HTTPS 到底保护什么
HTTPS 不是一种全新的应用层协议,而是让 HTTP 运行在 TLS 建立的安全通道中。浏览器仍然发送请求方法、路径、请求头和请求体,服务器仍然返回状态码、响应头和响应体,只是这些 HTTP 数据在进入 TCP 之前会被 TLS 分片、加密并校验完整性。
TLS 主要提供三项能力:
- 机密性:中间人即使截获数据包,也难以还原 HTTP 明文。 -完整性:传输内容被篡改时,接收方能够检测到并拒绝该记录。 -身份认证:客户端通过证书确认自己连接的是目标域名对应的服务器,而不是伪装节点。
HTTPS 不等于“所有信息都不可见”。网络观察者通常仍能看到目标 IP、端口、连接时长、数据包大小和发送节奏;域名是否暴露还取决于客户端与服务器采用的具体 TLS 扩展。数据到达浏览器或服务器并被解密后,也仍可能被恶意脚本、日志泄露或主机入侵获取。
证书如何证明服务器身份
服务器证书本质上是一份由可信机构签名的数字声明,包含域名、公钥、有效期、签发者和用途等信息。浏览器收到证书后,不会只看“是否有证书”,而会同时检查域名匹配、有效期、签名算法、证书用途和完整信任链。
浏览器或操作系统预置了一组受信任的根证书。网站证书通常不是由根证书直接签发,而是经过一个或多个中间证书逐级签名。只要链条中的签名都有效,最终能够连接到本地信任库中的根证书,且证书策略检查通过,浏览器才会接受服务器身份。
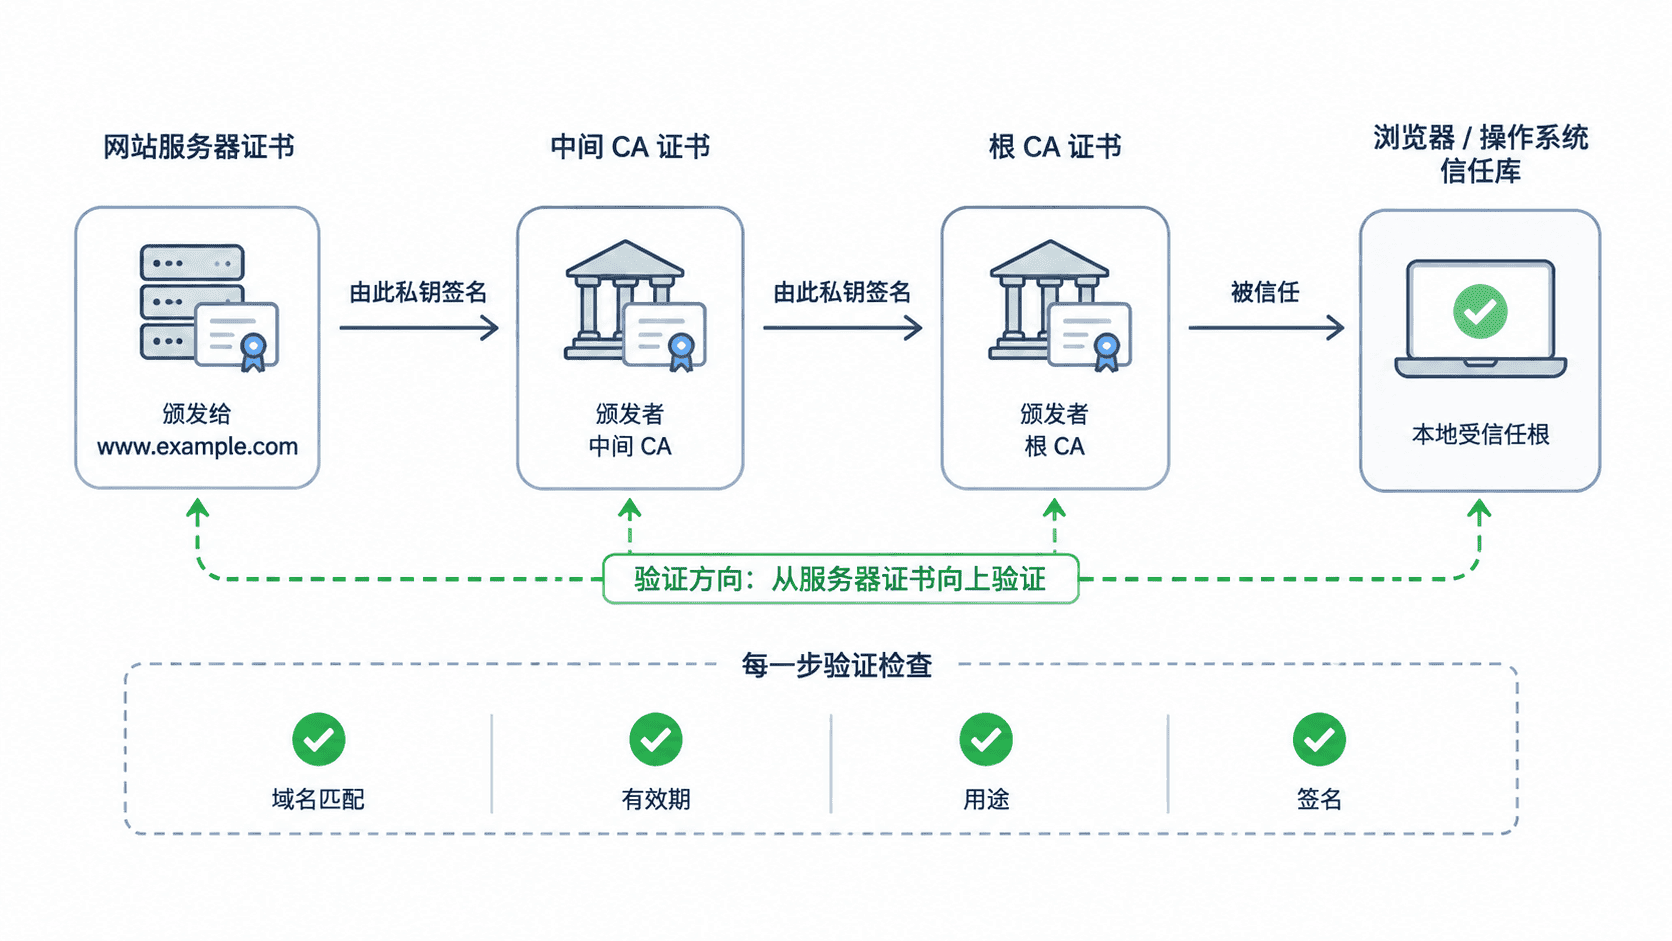
证书公开的是服务器公钥,不包含私钥。私钥必须只保存在服务器或密钥设备中。攻击者即使复制了公开证书,没有对应私钥,也无法完成证书私钥签名证明,因此不能仅靠复制证书冒充服务器。
TLS 1.3 握手如何建立密钥
TLS 1.3 的握手目标不是“把一个固定密码从服务器传给浏览器”,而是让双方在公开网络上协商出相同的临时会话密钥,并把服务器身份绑定到这次握手。典型流程如下:
- 客户端发送
ClientHello,携带支持的 TLS 版本、密码套件、随机数和临时密钥交换参数。 - 服务器返回
ServerHello,选择参数并提供自己的临时密钥交换数据。 - 双方使用各自的临时私钥和对方的临时公钥,独立计算出相同的共享秘密,再派生握手密钥。
- 服务器在加密保护下发送证书、证书签名证明和
Finished校验值。 - 客户端验证证书链、域名、签名和握手摘要,随后发送自己的
Finished。 - 双方派生应用数据密钥,开始传输加密的 HTTP 请求与响应。
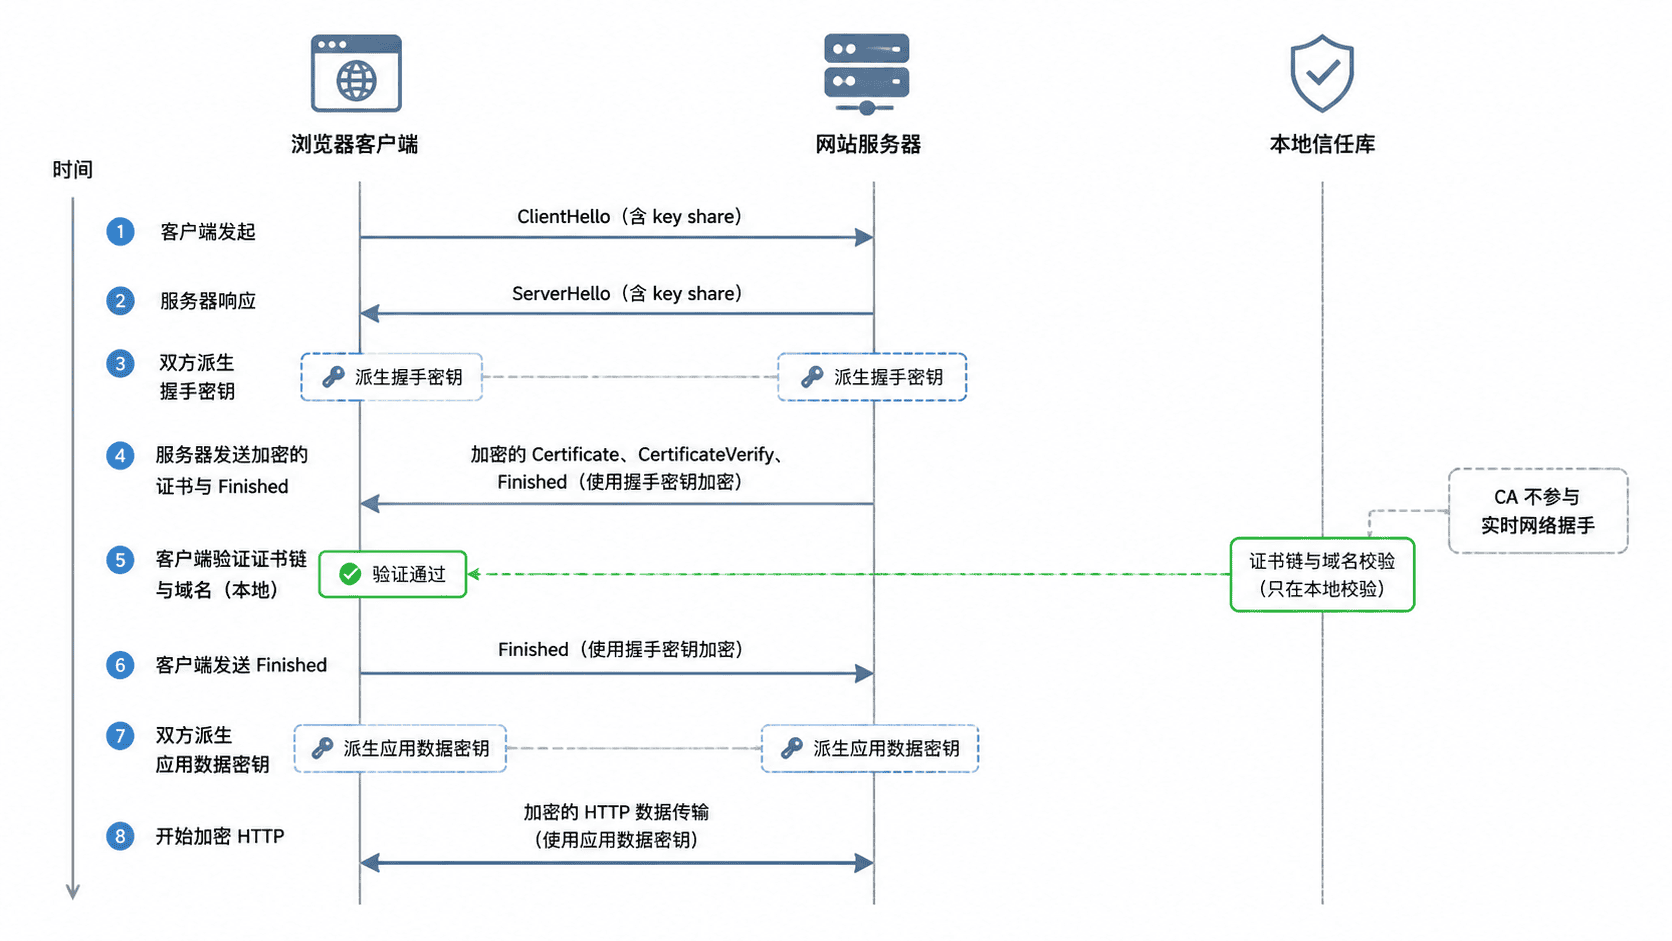
临时密钥交换通常具有前向保密性:即使服务器证书私钥在未来泄露,攻击者也不能仅凭以前抓到的流量恢复过去的会话密钥。服务器证书私钥主要用于证明身份,不负责直接加密整段网页内容。
三类密码技术如何协作
HTTPS 同时使用多类密码技术,但职责不同,不能简单理解为“HTTPS 使用非对称加密”。
-非对称密码与数字签名用于身份认证。服务器用证书私钥对握手上下文签名,客户端用证书中的公钥验证。 -临时密钥交换用于协商共享秘密。TLS 1.3 常见做法是基于椭圆曲线的临时 Diffie-Hellman 密钥交换。 -对称 AEAD 加密用于保护大量应用数据。它速度快,并在一次处理里同时完成加密和完整性校验。 -哈希与密钥派生函数用于记录握手上下文、生成校验值,并从共享秘密派生不同方向、不同阶段的密钥。
因此,一次连接中通常会存在客户端发送密钥、服务器发送密钥、握手阶段密钥和应用数据阶段密钥。不同方向使用不同密钥,可以降低密钥复用风险,也便于协议精确控制状态。
一次 HTTPS 请求的完整路径
握手完成后,浏览器把 HTTP 消息交给 TLS 记录层。TLS 会把数据拆成记录,使用当前发送方向的会话密钥加密,再交给 TCP 可靠传输。服务器收到字节流后先由 TLS 解密和验证,只有校验通过的明文才会交给 HTTP 服务器处理。
同一连接可以承载多个请求。为减少重复握手成本,TLS 支持会话恢复:客户端后续连接可使用服务器签发的恢复凭据,更快派生新密钥。TLS 1.3 还支持可选的 0-RTT 早期数据,但早期数据存在重放风险,不适合直接执行扣款、创建订单等不可重复操作。
HTTPS 只保证“传输通道到证书所代表的端点”可信。它不能判断网站业务是否诚实,也不能阻止服务器主动记录密码,更不能替代输入校验、权限控制、数据库加密、主机安全和应用审计。
如何验证并避免常见误解
可以使用 OpenSSL 查看目标站点返回的证书主题、签发者和有效期。下面命令会携带 SNI 连接 example.com,再提取叶子证书信息:
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer -dates预期输出(证书内容和日期会随站点更新,实际值可能不同):
subject=<CERTIFICATE_SUBJECT>
issuer=<CERTIFICATE_ISSUER>
notBefore=<START_TIME>
notAfter=<END_TIME>
验证 HTTPS 时,应重点确认域名匹配、证书链可信、证书未过期、协议与密码套件符合安全策略,并检查应用是否把 HTTP 正确跳转到 HTTPS。不要把地址栏出现锁形图标理解为“网站绝对安全”,它只说明当前连接通过了浏览器的传输安全检查。
理解 HTTPS 的关键,是把身份认证、密钥协商和应用数据加密分开看:证书回答“对方是谁”,握手回答“本次连接使用什么密钥”,对称加密负责“高效保护后续数据”。掌握这三层关系后,证书报错、代理抓包、TLS 配置和安全边界都会更容易判断。