
HTTP 与 Web 标准 / 技术文章
浏览器强缓存和协商缓存到底有什么区别
这篇文章解决一个最常见的浏览器缓存疑问:强缓存和协商缓存到底谁先执行、什么时候会发请求,以及 Cache-Control、ETag、Last-Modified 分别负责什么。面向前端、后端和 Web 开发者,读完后你可以直接判断一次资源访问到底会走本地缓存、304,还是重新下载完整资源。
先看结论
浏览器缓存不是“强缓存和协商缓存二选一”,而是先判断缓存是否仍然新鲜,再决定是否需要向服务器验证。
| 对比项 | 强缓存 | 协商缓存 |
|---|---|---|
| 是否发送网络请求 | 命中时不发送 | 会发送条件请求 |
| 是否使用本地缓存 | 是 | 服务器确认未变化后继续使用 |
| 常见控制头 | Cache-Control: max-age、Expires |
ETag / If-None-Match、Last-Modified / If-Modified-Since |
| 常见结果 | 直接读取缓存 | 304 Not Modified 或 200 OK |
| 主要解决的问题 | 缓存还新鲜时避免请求 | 缓存过期后避免重复下载未变化内容 |
先按请求和响应规则选择匹配的缓存记录,再看新鲜度以及本次请求是否允许直接复用。URL 相同也可能有多个表示。例如响应带 Vary: Accept-Language 时,中文响应不能自动用于请求英文的客户端。请求或响应要求重新验证时,记录即使仍新鲜,也可能需要发起请求。参见 RFC 9111 的缓存匹配规则。
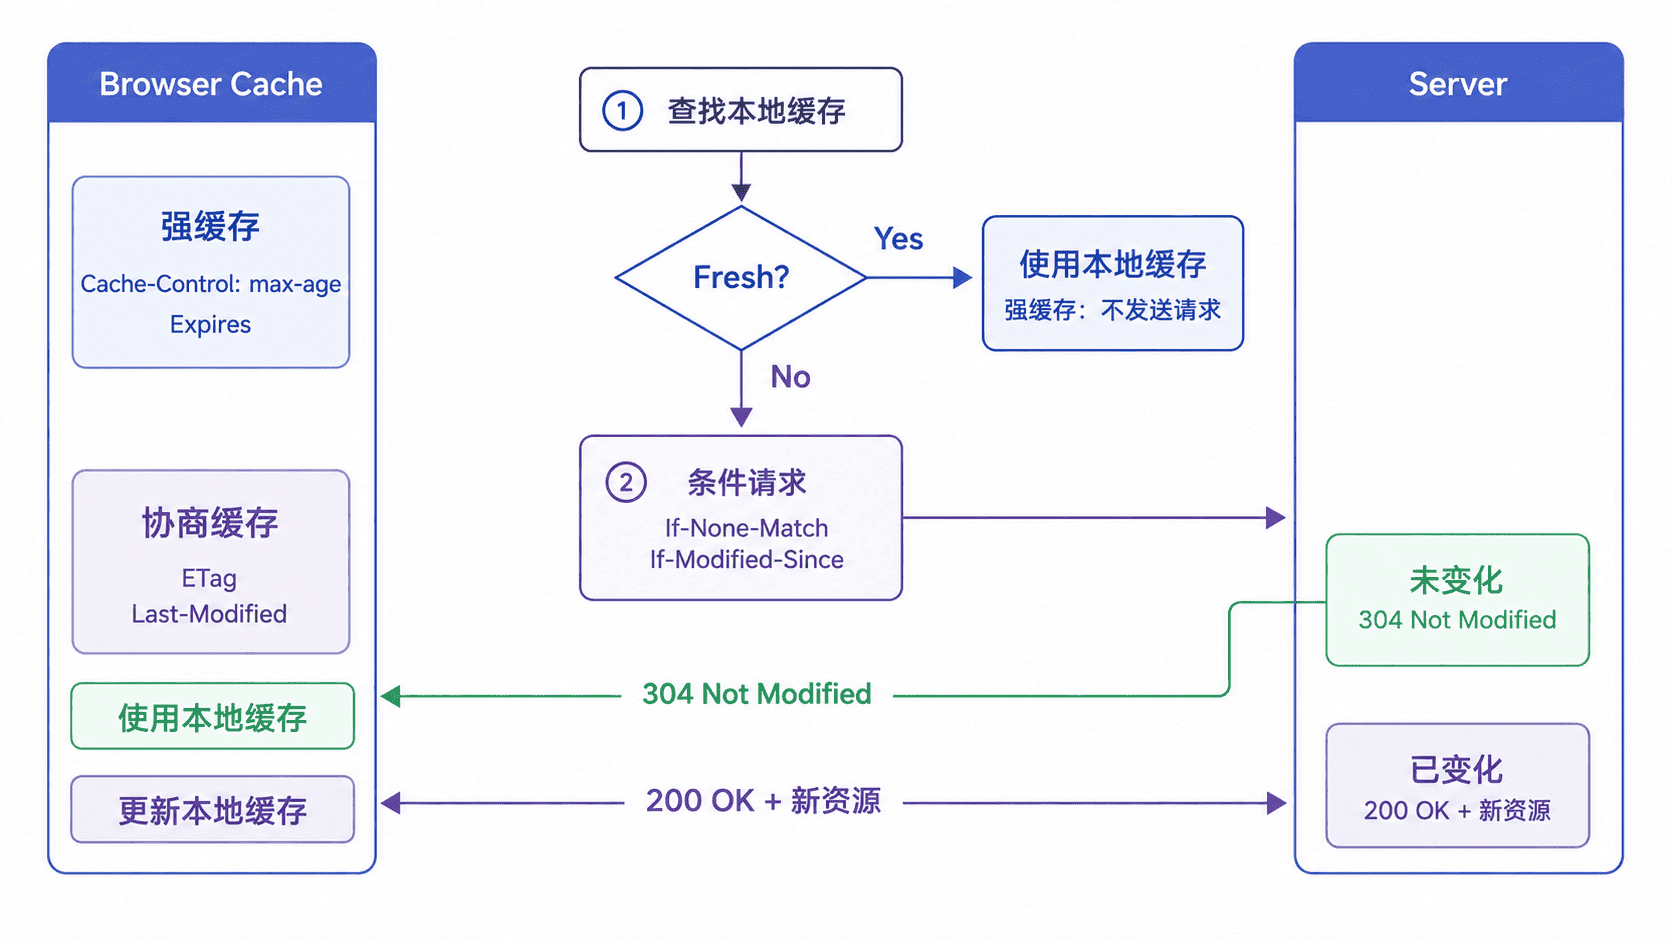
强缓存:缓存还新鲜,直接在本地用
强缓存的核心不是“缓存能力更强”,而是:浏览器判断当前缓存仍在有效期内,因此没有必要询问服务器。
现代 Web 最常见的是:
Cache-Control: max-age=3600max-age=3600 给出 3600 秒的新鲜期。比较的是缓存估算的当前年龄与新鲜期。若收到响应时,响应在上游缓存中已存在 3500 秒,留给本地的剩余新鲜时间约为 100 秒,不能从下载完成时重新计满 3600 秒。真实实现还会根据 Date、Age 和请求耗时等字段修正初始年龄。参见 RFC 9111 的年龄计算。
Expires 用绝对时间表达过期点。同一响应同时有有效的 max-age 和 Expires 时,缓存使用 max-age。共享缓存还要检查适用的 s-maxage。
协商缓存:缓存过期了,先问服务器有没有变化
当缓存已不新鲜且没有被允许直接提供过期响应时,可以先验证。若没有匹配的记录或记录没有可用验证器,通常需要普通 GET 重新获取完整响应。允许在重新验证期间提供过期内容的策略需要另行检查。
如果之前的响应带有 ETag,浏览器可以把它放进 If-None-Match:
If-None-Match: "asset-v1"如果之前带有 Last-Modified,浏览器也可以发送:
If-Modified-Since: Wed, 26 Aug 2026 08:00:00 GMT服务器收到条件请求后判断资源是否变化。
如果资源没有变化,可以返回:
HTTP/1.1 304 Not Modified
ETag: "asset-v1"
浏览器继续使用本地已经缓存的响应体,不需要重新下载完整资源。
如果资源已经变化,服务器返回新的 200 OK 和完整响应体,浏览器再更新本地缓存。
ETag 和 Last-Modified 分别做什么
ETag 是服务器为某个资源版本生成的验证标识。资源变化后,ETag 通常也会变化,因此客户端可以用 If-None-Match 精确询问“我手里的这个版本还有效吗”。
Last-Modified 表示资源最后修改时间,客户端用 If-Modified-Since 发送之前看到的时间。
两组字段的对应关系是:
| 响应头 | 后续请求头 | 作用 |
|---|---|---|
ETag |
If-None-Match |
按资源版本验证 |
Last-Modified |
If-Modified-Since |
按最后修改时间验证 |
实际项目中通常优先保证 ETag 可用,因为时间粒度并不总能准确表达资源版本变化。但要注意 ETag 也可能是弱验证器,例如 W/"asset-v1",因此不能简单理解成“ETag 永远是强校验”。
用 curl 看一次完整协商过程
下面用 curl 查看一个支持缓存验证的资源。将 <PORT>、<ETAG> 替换为实际值。
第一次请求:
curl -i "http://localhost:<PORT>/app.js"预期结果:
HTTP/1.1 200 OK
Cache-Control: max-age=60
ETag: "<ETAG>"
Content-Type: application/javascript

<RESOURCE_BODY>
下面手动使用第一次响应中的 ETag 发起条件请求。curl 本身在这个例子中没有模拟浏览器缓存,验证协议时可以立即发出这条请求。
curl -i "http://localhost:<PORT>/app.js" -H 'If-None-Match: "<ETAG>"'如果资源没有变化,预期结果:
HTTP/1.1 304 Not Modified
ETag: "<ETAG>"
如果资源已经变化,则会返回 200 OK 和新的响应体。<PORT>、<ETAG>、资源内容等动态值在真实环境中会不同。
用一个时间轴检查 60 秒的新鲜期
假设浏览器收到响应时,按 HTTP 规则计算出的初始年龄是 45 秒,新鲜期是 60 秒。用下面的 Python 算例检查第 14 秒与第 15 秒,以及需要强制验证或没有验证器的情况。
def cache_action(initial_age, resident_time, lifetime, has_validator, require_validation=False):
    current_age = initial_age + resident_time
    if current_age < lifetime and not require_validation:
        return "直接复用"
    return "条件请求" if has_validator else "重新获取完整响应"


for elapsed, validator, forced in ((14, True, False), (15, True, False),
                                   (15, False, False), (0, True, True)):
    action = cache_action(45, elapsed, 60, validator, forced)
print(f"年龄 {45 + elapsed} 秒:{action}")年龄 59 秒:直接复用
年龄 60 秒:条件请求
年龄 60 秒:重新获取完整响应
年龄 45 秒:条件请求这里假设已有可匹配的记录,且不允许提供过期响应。若配置了 stale-while-revalidate 等策略,还需根据其适用条件判断。参见 RFC 9111 的新鲜度规则及 RFC 5861 的过期响应控制。
no-cache 和 no-store 最容易写反
Cache-Control: no-cache 并不是“不允许缓存”。
它的真实含义更接近:可以保存响应,但再次使用前必须向服务器重新验证。 因此它通常会让请求进入协商缓存,而不是完全关闭缓存。
Cache-Control: no-store 才表示不要存储这份响应,适合敏感信息或明确不希望留下缓存副本的内容。
还常见:
max-age=0:资源立即变为不新鲜,后续通常需要重新验证。private:不带字段名的响应指令禁止共享缓存保存响应,私有缓存仍应遵守其他存储约束。public:允许共享缓存保存一些原本不允许缓存的响应,仍应检查no-store等其他约束。
实际项目怎么设计
静态资源如果文件名带内容哈希,例如 app.<HASH>.js,内容变化就会生成新 URL,这类资源很适合较长的 max-age,充分利用强缓存。
HTML、接口响应或 URL 不变但内容可能更新的资源,则更适合较短的新鲜期,配合 ETag 或 Last-Modified 做协商验证。
实际排障按顺序核对缓存键是否匹配、当前年龄与适用指令、是否有验证器,再观察有没有网络请求。收到 304 时,匹配的缓存记录可更新元数据并复用正文。收到新 200 响应时,再按它的指令决定是否保存。